Один исследователь нашёл 333 выходных узла Tor, которые тихо перехватывают SSH-сессии
Около десятой части выходных узлов Tor была заражена бэкдором Ebury, который перенаправлял SSH-трафик через двенадцать серверов атакующих.
Сканирование, которое фиксировало каждый из примерно 3000 выходных узлов и сравнивало отпечатки SSH, выявило 333 скомпрометированных ретранслятора. Перехват начался 2 октября, метки BadExit появились 4-го.
Самое острое замечание из обсуждения: вход по ключу лишил бы перехватчиков паролей, а предупреждение об отпечатке доходит только до тех, кто ведёт файл known_hosts.
Сканирование, которое их поймало
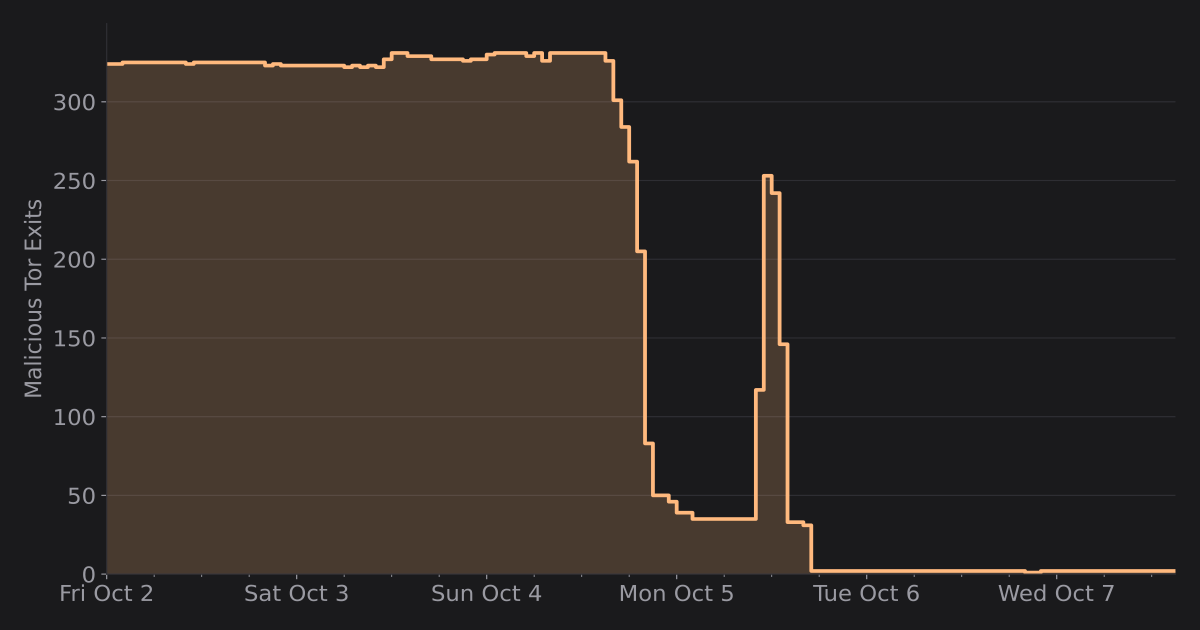
Автор использовал exitmap: через каждый выходной узел Tor по очереди открывал SSH-соединение с одного сервера на другой и проверял отпечаток хоста. Около десятка ретрансляторов отдавали поддельный отпечаток, а более 300 перенаправляли SSH-трафик на серверы атакующих. Автор сообщил об этом команде сетевого мониторинга Tor Project, и та пометила ретрансляторы как BadExit.
Согласно описанию, в августе атакующие скомпрометировали Linux-серверы бэкдором Ebury 1.8.3, превратили не-выходные ретрансляторы в выходные и использовали их, чтобы красть пароли и заражать другие серверы. Они также собирали незашифрованную почту. Автор предполагает группу, мотивированную деньгами; точка входа неизвестна.
Вход по ключу лишил бы перехватчиков добычи; предупреждение помогает, только если есть история
Украденные пароли — та часть, которую можно было предотвратить. Комментатор, разобравший, что атакующий может и чего не может, утверждал: при аутентификации по SSH-ключу у посредника остаётся очень мало возможностей:
«даже если клиент принимает подложный ключ сервера от MITM-сервера, настоящий сервер не примет ключевой обмен от клиента… Пароль украсть невозможно, потому что приватный ключ никогда не покидает клиент»
У предупреждения о смене ключа хоста, которое и вскрыло операцию, тоже есть пробел. Комментатор в ветке заметил, что оно срабатывает только у тех, у кого уже есть запись в known_hosts:
«Если ваши требования безопасности так высоки, что на вашем ПК нет никаких следов того, что вы делали через Tor, вы баннер не увидите.»
Те, кто не оставляет следов, как раз и не видят предупреждения. Поэтому при первом подключении через Tor остаётся только вход по ключу и отпечаток, сверенный по другому каналу.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
Go будет отказываться от цепочек сертификатов через набор недоверенных промежуточных ЦС
Команда Go исправила проблему меньше чем за сутки после открытия issue и намеренно оставила release notes расплывчатыми.