Фирма безопасности взломала iPhone через PDF в iMessage и выложила только демо-видео
Calif показала захват iPhone и почти ничего больше: ни версии iOS, ни CVE, ни метода. В посте обещано: «Всё будет опубликовано в своё время».
Демо показывают вредоносный PDF, открытый через iMessage или Signal, который ведёт к выполнению кода, а затем к приложению, которое получает root на телефоне. Calif говорит, что большая часть багов уже передана Apple.
Тред разделился по другому вопросу: ответственно ли показывать рабочий захват до выхода патча или публичность заставляет людей обновляться?
Три видео, без версии iOS, одно обещание
Пост Calif: набор демо-видео, показанных на конференции по безопасности Hexacon в Париже. В нём не названа затронутая версия iOS или устройство, не приведено ни одного CVE и нет метода. Единственное обязательство поста: «Всё будет опубликовано в своё время».
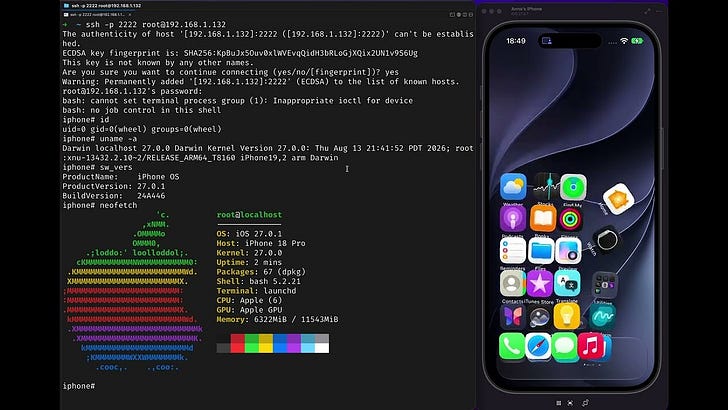
Читателям пришлось восстанавливать суть по самим видео. Комментатор, который разобрал видео по шагам, описал увиденное:
«Пара PDF-эксплойтов из iMessage и Signal ведёт к выполнению кода, и есть приложение, которое получает root на телефоне. Ещё, похоже, им удалось заставить малварь пережить перезагрузку, а это сложно».
Эта последняя деталь переместила тред от ностальгии по джейлбрейкам к тревоге. Сопровождающий системы контроля версий Jujutsu отметил, что для персистентности обычно нужен эксплойт SecureROM и компрометация Secure Enclave, и написал: «последний настоящий untethered-джейлбрейк был на iOS 9 или около того».
Почему всё время PDF
Несколько комментаторов спросили, почему формат документа снова и снова открывает iPhone. Читатель, который привёл прецедент ForcedEntry, получил прямой ответ:
«PDF же по сути исполняемые файлы, поэтому это трудно. Они поддерживают выполнение кода, они поддерживают декодирование изображений, а у тех свои собственные компрессоры, которые тоже по сути код». — комментатор, по видео понявший, где находится поверхность атаки
Другой читатель задал очевидный вопрос: блокирует ли Lockdown Mode PDF. Подтверждённого ответа в треде не нашлось.
Ответственно ли показывать до патча?
Бывший исследователь уязвимостей возразил: «какой смысл демонстрировать уязвимость, для которой патча ещё нет?» Он напомнил, что при прежней работе Calif для Tencent команда потратила лишнюю неделю на то, чтобы с помощью ИИ собрать самораспространяющегося червя с нулевым кликом на трёх живых телефонах.
Тот, кто говорит от имени Calif, ответил в той же ветке:
«Большую часть багов из этих цепочек мы передали Apple, и остальные передадим, если ещё не передали». — исследователь из Calif в ответ в треде
Выпускник YC S09, который работал в Dropbox, занял противоположную позицию: пост раскрывает почти ничего, кроме отправной точки в виде PDF, а «такое внимание поможет убедить людей обновиться». Сам он собирался сразу поставить следующее обновление безопасности iOS.
Что можно сделать уже сегодня
Непропатченную уязвимость пока никто не назвал, так что единственный полезный совет самый прозаичный: держать iOS в актуальном состоянии и считать неожиданные PDF в мессенджерах враждебными. Недостающий элемент, который пост скрывает, — точный диапазон сборок. Пока Calif или Apple его не опубликуют, никто не может сказать, уязвим ли его телефон.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
ClickHouse удалил pgrust из бенчмарка: в бинарнике нашёлся код под каждый запрос
В бинарнике лежали файлы q00.rs — q36.rs и переменная окружения PGRUST_GRAVITY_Q20_VARIANT. Один запрос занял 10,8 секунды на холодном запуске и 11 миллисекунд при повторе.