Тег

Calif

3 материалов

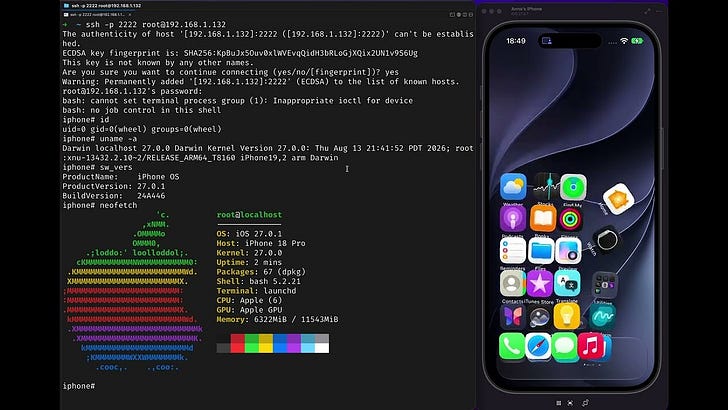
Фирма безопасности взломала iPhone через PDF в iMessage и выложила только демо-видео (blog.calif.io)

Демо показывают вредоносный PDF, открытый через iMessage или Signal, который ведёт к выполнению кода, а затем к приложению, которое получает root на телефоне. Calif говорит, что большая часть багов уже передана Apple.

Тред разделился по другому вопросу: ответственно ли показывать рабочий захват до выхода патча или публичность заставляет людей обновляться?
Не просто заголовок — разбор дискуссии

Главные треды HN: факты из обсуждений, разные стороны, голоса инсайдеров. Email, Telegram или RSS.

PHP закрыл две RCE без логина: CVE-номера утекли за два дня до релиза (thephp.foundation)

Версии PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 вышли 21 октября, на день раньше плана, из-за утечки CVE-номеров. Обе уязвимости получили CVSS 9.2, входа для эксплуатации не нужно, а видео с PoC по ошибке выложили в открытый доступ.

В треде администратор, который спешно обновлял несколько серверов, написал, что трёхстрочное правило nginx, блокирующее multipart-загрузки, тихо защищало машину, которую он не мог выключить.

🚀Tech ★ 683 · 💬 336 · 6 дня назад · #open source#безопасность#веб#Calif#Chainguard#PHP+1

Знаковый 16-битный счётчик из старого кода BSD дал исследователям root на OpenBSD (calif.io)

Исследователи Calif связали это use-after-free с отдельной записью за границы буфера и получили root-шелл на OpenBSD с включёнными KARL, SMAP и SMEP и без утечки информации. Счётчик shm_nattch был знаковым short, унаследованным примерно 37 лет назад.

🚀Tech ★ 166 · 💬 48 · 17 октября · #open source#безопасность#Calif#OpenBSD
