Пять межарендных багов Azure, один общий экземпляр API Management и $200 000 за баунти
Azure Logic Apps связывает подключения через общий шлюз, поэтому одна ошибка валидации позволяла одному арендатору действовать от имени другого.
Исследователь Binary Security выяснил, что подключения API Azure подменяют токен пользователя токеном бэкенда через один общий экземпляр API Management, так что безопасность держится на валидации входных данных. Обход пути в DynamicInvoke читал секрет из Key Vault другого арендатора, а позднейшие обходы снова открывали дыру после каждого исправления.
Один общий шлюз, пять способов пересечь границу арендатора
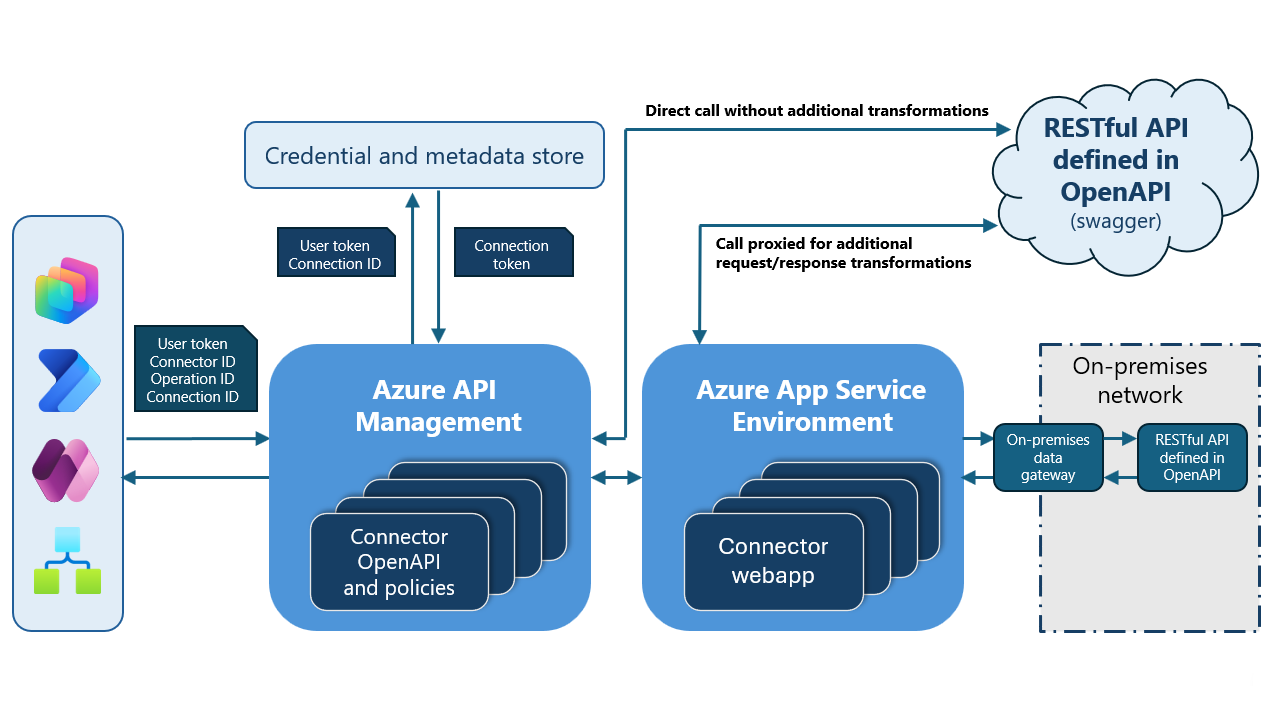
Отчёт Binary Security, представленный на Blue Hat Asia 2026, описывает пять критических повышений привилегий в API-подключениях Azure, входящих в Azure Logic Apps. Вместе они принесли исследователю Хакону Вику Гулбрандсруду $200 000. Подключения работают через общий экземпляр Azure API Management (APIM), который подменяет токен подключения пользователя токеном, настроенным для бэкенда. Конечные точки DynamicInvoke и прокси в ARM обращаются к APIM напрямую, и такой запрос может действовать над любым подключением, так что граница держится ровно настолько, насколько хороша валидация входных данных.
Компрометации выглядят так. Обход пути через DynamicInvoke читал секрет из Key Vault другого арендатора. После ограничения пути незадокументированные «соседи», например DynamicList, позволили тот же обход и вели к записи SQL между арендаторами. Логик-приложения потребления неявно используют подключения версии 1, а скрытый параметр host.api.RuntimeUrl перенаправлял вызовы на подключение жертвы. Исправление с точным совпадением обошли обходом пути, потому что валидация выполнялась до нормализации пути, а более позднее исправление оставило исходный путь без проверки.
Исправили, потом сломали снова
Один комментатор подытожил последовательность с заметным раздражением:
«Уязвимость сообщили. Её исправили неправильно. Сообщили снова. Исправили в этот раз… и сломали предыдущее исправление. Так что она снова уязвима.»
Вердикт самого исследователя мягче: сроки исправлений он называет разумными и в целом доволен, хотя с MSRC у него есть разногласия. Другой читатель увидел более острый стимул:
«Сообщить о межарендных проблемах постороннему с цепочкой уязвимостей — это $$$. Сообщить о «теоретических» проблемах валидации как сотрудник — и вас начнут спрашивать, зачем вы вообще в это полезли.»
Для пользователей Logic Apps важен вывод из конструкции: Microsoft закрыла динамические конечные точки целиком, а не стала их валидировать. Это наводит на мысль, что модель с общим шлюзом нельзя сделать безопасной, латая по одному пути за раз.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
Tangled вернулся как федеративный Git-форж, где issues и pull requests живут в самом репозитории
Issues, pull requests и комментарии теперь — цепочки Git-объектов внутри репозитория, так что обсуждение переезжает вместе с кодом.