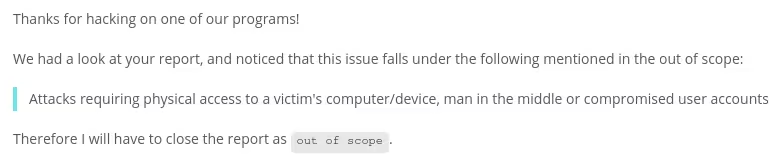
Апдейтер AMD скачивал код по обычному HTTP и запускал его. Bug bounty назвала это вне области
Инструмент AMD AutoUpdate тянул исполняемые файлы по нешифрованному HTTP и запускал их без всякой проверки подписи — учебниковый путь к удалённому выполнению кода. Программа bug bounty отклонила отчёт как вне области, пока пост в блоге не попал на Hacker News, и тогда служба безопасности самой AMD передумала за день.
Раскрытие тянулось 124 дня, хотя фикс по сути сводился к добавлению буквы «s» к паре URL. Итоговая «проверка подписи»? Контрольная сумма CRC32 — которую любой атакующий легко пересчитает.
Известные голоса в безопасности переформулировали: AMD не отрицала, что это уязвимость, только что она в области — а в больших компаниях команды bounty оценивают по выплатам. Чёрный юмор: апдейтер, возможно, слишком сломан, чтобы его проэксплуатировать.
RCE, прятавшийся в инструменте, который все забыли
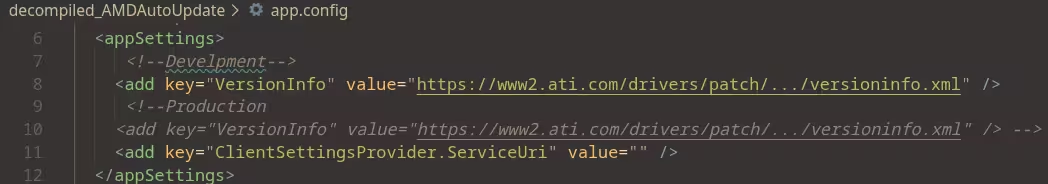
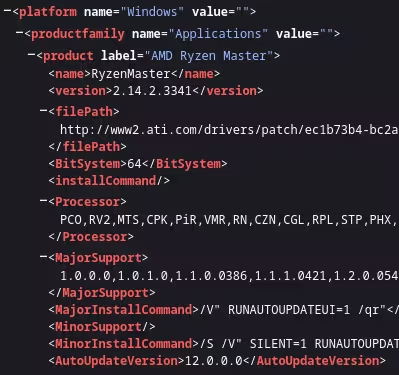
Разбор описывает AMD AutoUpdate, идущий в комплекте с Ryzen Master и другими опциональными утилитами: он тянет манифест загрузки по HTTPS, но затем скачивает сам исполняемый файл по обычному HTTP, без проверки подписи, и сразу его запускает. Любой, кто стоит на сети или у провайдера, мог подменить бинарник на вредоносный: удалённое выполнение кода на машине. Одна деталь выдаёт, насколько заброшенной была функция: она всё ещё указывала на старый домен ATI.
Хронология читается как фарс. Обнаружено 27 января, сообщено 6 февраля и отклонено как вне области (MITM, опциональные инструменты), 7 февраля AMD передумала, когда пост набрал обороты, эмбарго сняли 9 июня — 124 дня ради фикса, который исследователь описал как добавление «s» к паре HTTP-ссылок.
«Вне области» — решение про бюджет, а не про безопасность
Самый проясняющий комментарий пришёл от знакомого голоса в безопасности. tptacek переформулировал отказ:
«AMD не отрицала, что это уязвимость; она отрицала, что та входит в область программы bounty… в гигантских технокомпаниях стимул — выплачивать вознаграждения: в команде вендора есть люди, чью эффективность отчасти меряют тем, сколько программа выплачивает.»
Инженер из YC назвал решение об области неоправданным по его же меркам: «Нелепо считать MITM-атаки вне области для захвата твоего компьютера… лучше просто исходить из того, что весь интернет под MITM».
Фикс смешнее самого бага
Когда AMD наконец выпустила «проверку подписи», тред проверил, что это значит. Инженер из Стокгольма не сдержался:
«То, что „проверка подписи“ в фиксе — это CRC32, до смешного безграмотно.»
CRC32 это контрольная сумма для обнаружения ошибок, а не криптографическая подпись: атакующий, изменивший полезную нагрузку, просто пересчитает её. Инженер, прочитавший сам разбор, дал приземлённую версию: забытый недефолтный апдейтер, AMD «некомпетентна в создании софта», бесконечные просьбы продлить сроки и в итоге инструмент вырвали целиком.
Соль шутки: оно, возможно, даже не работает
Финальная ирония разбора в том, что уязвимость, возможно, не проэксплуатировать на практике: AutoUpdate не умеет обрабатывать редиректы доменов и падает раньше, чем доходит до уязвимого пути. Баг реален; программа, которая его содержит, слишком сломана, чтобы запуститься.
Именно это должно тревожить AMD больше, чем CVE. Человек, назвавший себя заядлым фанатом AMD, перечислил годы провалов с драйверами и инструментами, включая дефолтную кривую вентилятора, два года готовившую его GPU. «Работа белых шляп в наши дни довольно бесплодна», — вздохнул комментатор. Когда чистый отчёт отфутболивают по формальности, а фиксом служит контрольная сумма, раскрытый урок не про один апдейтер. Он про то, на что на самом деле оптимизирован процесс безопасности у вендора.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
Zed говорит, что софт рождается между коммитами, и построил систему контроля версий в доказательство
DeltaDB от Zed выбрасывает коммит как единицу контроля версий. Она записывает каждую отдельную правку, связывает каждое изменение кода с породившим его разговором и обещает, что церемония пулреквестов просто «исчезает». Ответ треда: ещё один редактор, который мы умоляли не уходить в AI-first.