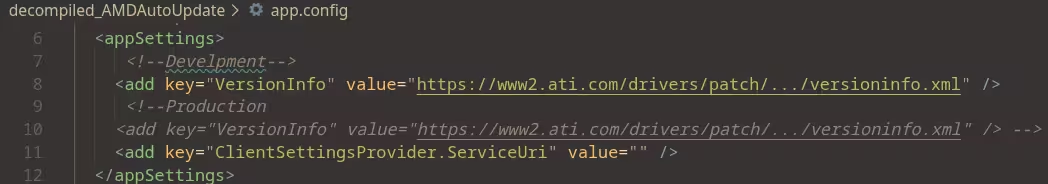
Апдейтер AMD скачивал код по обычному HTTP и запускал его. Bug bounty назвала это вне области (mrbruh.com)
Раскрытие тянулось 124 дня, хотя фикс по сути сводился к добавлению буквы «s» к паре URL. Итоговая «проверка подписи»? Контрольная сумма CRC32 — которую любой атакующий легко пересчитает.
Известные голоса в безопасности переформулировали: AMD не отрицала, что это уязвимость, только что она в области — а в больших компаниях команды bounty оценивают по выплатам. Чёрный юмор: апдейтер, возможно, слишком сломан, чтобы его проэксплуатировать.
Войдите, чтобы сохранить