Утечка OpenCode задела сохранённые API-ключи, а не агента для кода, которым пользуется большинство
Команда OpenCode сообщила клиентам, что к выводимой из эксплуатации системе был несанкционированный доступ и что сохранённые ключи OpenAI и Anthropic «могли утечь». Путаница возникла из-за того, какой именно OpenCode имелся в виду.
Утечка касается «OpenCode Console», сервиса вроде OpenRouter, куда пользователи вставляют ключи провайдеров, чтобы он проксировал их запросы. Тех, кто использует только открытый терминальный агент или десктопное приложение, это не касается.
Несколько комментаторов отметили, что у Console не было видимой политики конфиденциальности и пользовательского соглашения, а в объявлении команды эту границу никто не провёл.
Что команда OpenCode написала клиентам
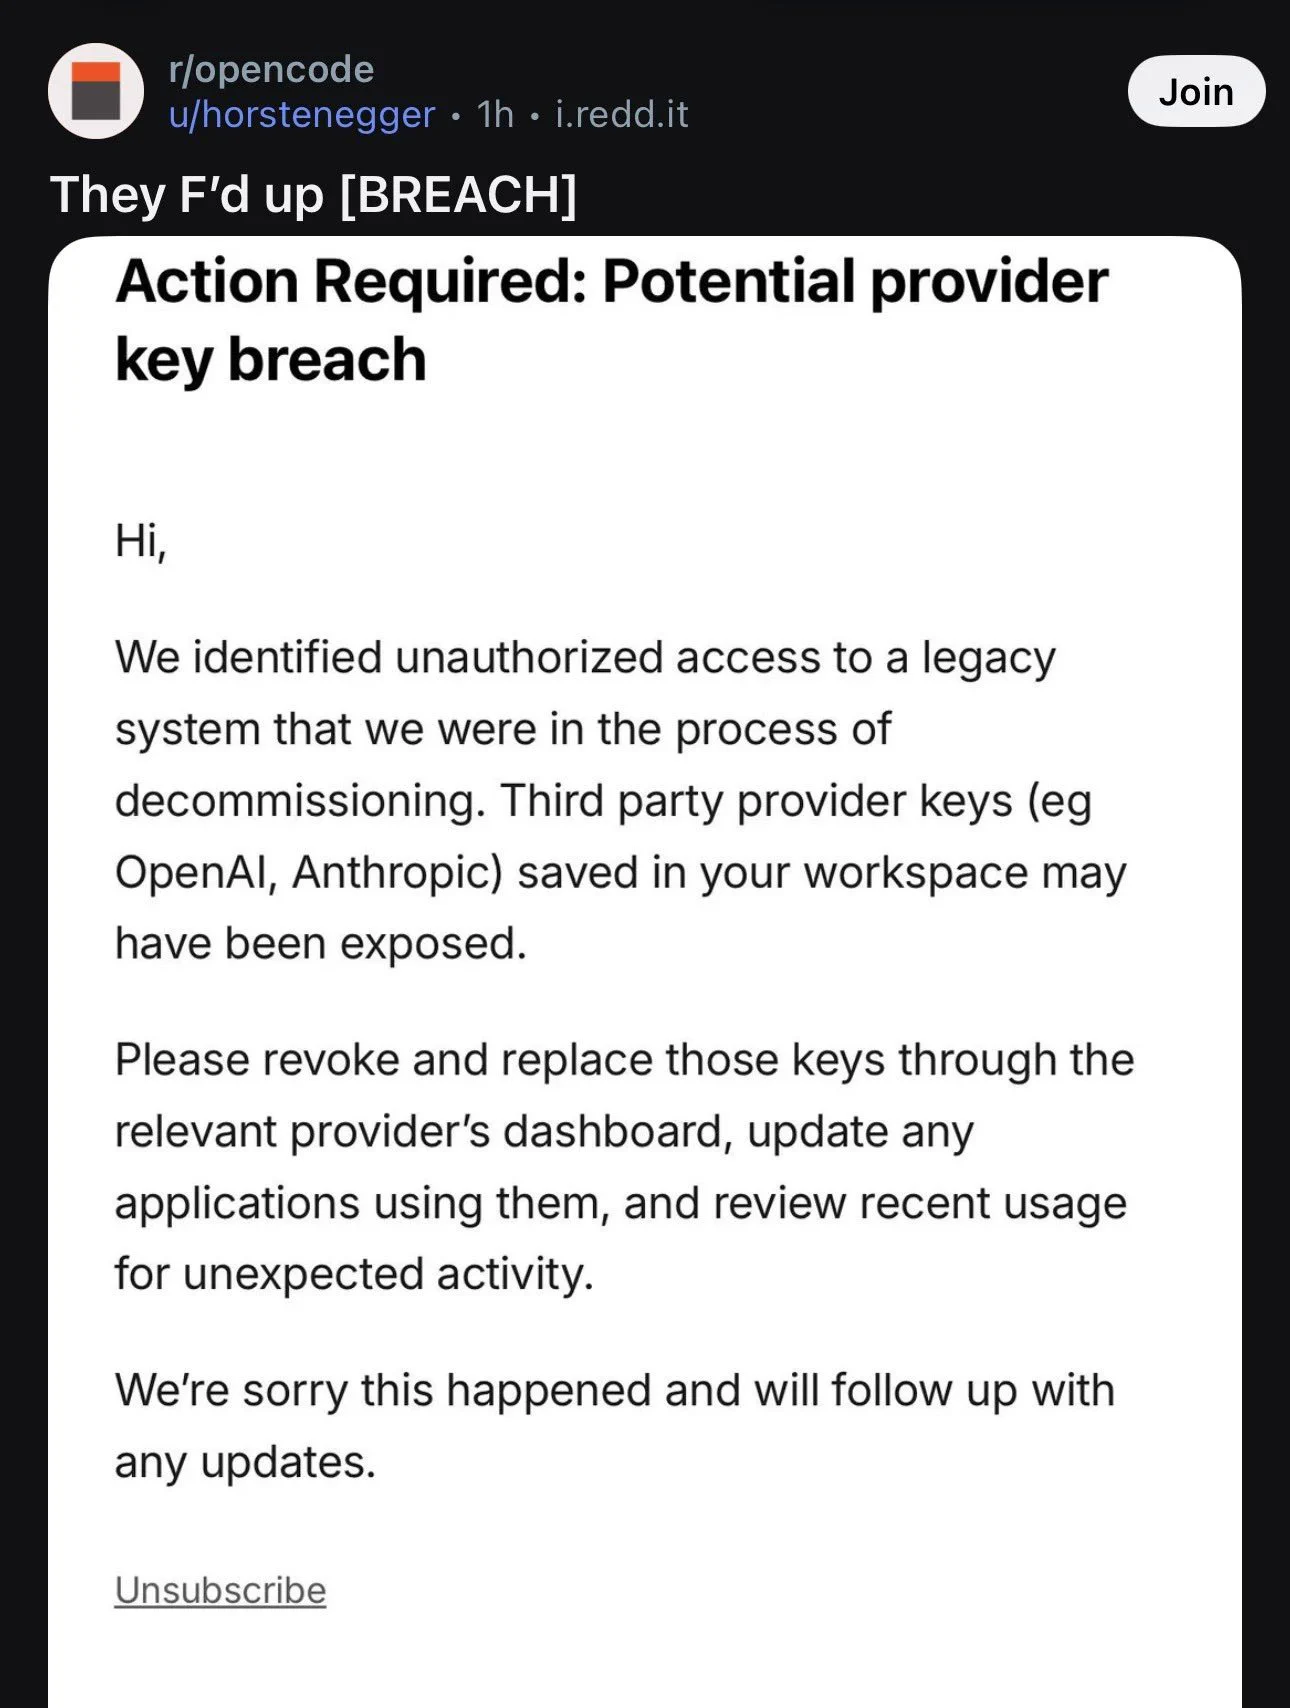
Объявление в X переслал в треде один из читателей. Команда написала, что «выявила несанкционированный доступ к устаревшей системе, которую мы как раз выводили из эксплуатации», и что ключи сторонних провайдеров, например OpenAI и Anthropic, сохранённые в рабочей области, могли утечь. Клиентам посоветовали отозвать и заменить ключи, обновить приложения и проверить недавнее использование.
Какой OpenCode взломан
«Утечка касалась чего-то под названием „OpenCode Console“, которое отличается от агента для программирования OpenCode и не связано с ним.» — Аарон Максвелл, автор «Powerful Python»
Его претензия касалась коммуникации: у продукта почти нет документации, а объявление не проводит это различие. Другой читатель перечислил, сколько всего за последние месяцы означало «OpenCode» — от терминального агента до десктопного приложения, — и напомнил, что документация отставала от перехода с v1 на v2.
Почему хранить ключи там всегда было риском
Комментатор, который прошёл регистрацию в Console, описал страницу, где перечислены провайдеры и предлагается вставить API-ключ. Как ключи хранятся, не объясняется; ссылок на пользовательское соглашение или политику конфиденциальности он не нашёл. Его аналогия: это как отдать кому-то пароль или приватный ключ на хранение.
Ещё один читатель заметил, что изоляция агентов в виртуальных машинах здесь не помогла бы, а вот прокси, который скрывает ключи от агентов, мог бы.
«Любой разумный инженер, который удалил это полгода назад и пользовался codex и claude code напрямую, тоже этого избежал.» — бэкенд-разработчик с более чем десятилетним опытом в C и Python
Практическая тревога касалась тарифов с дешёвыми моделями: пользователь, который платит 10 долларов в месяц за субсидированный доступ к Qwen, сказал, что это уже вторая проблема с доверием к проекту, которую он заметил, и что теперь он ищет альтернативы.
Вывод
Если вы вставляли ключи в Console, перевыпустите их сейчас. Если вы только запускаете агента, проверьте, не делилось ли с этой рабочей областью что-то ещё.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
Эстония опубликовала исходный код своего онлайн-голосования, а HN спорил, может ли код доказать, что голос учтён
У Эстонии есть публичный репозиторий IVXV, системы, на которой проходят юридически значимые онлайн-выборы. Спор шёл о том, что читаемый код может и чего не может доказать избирателю.