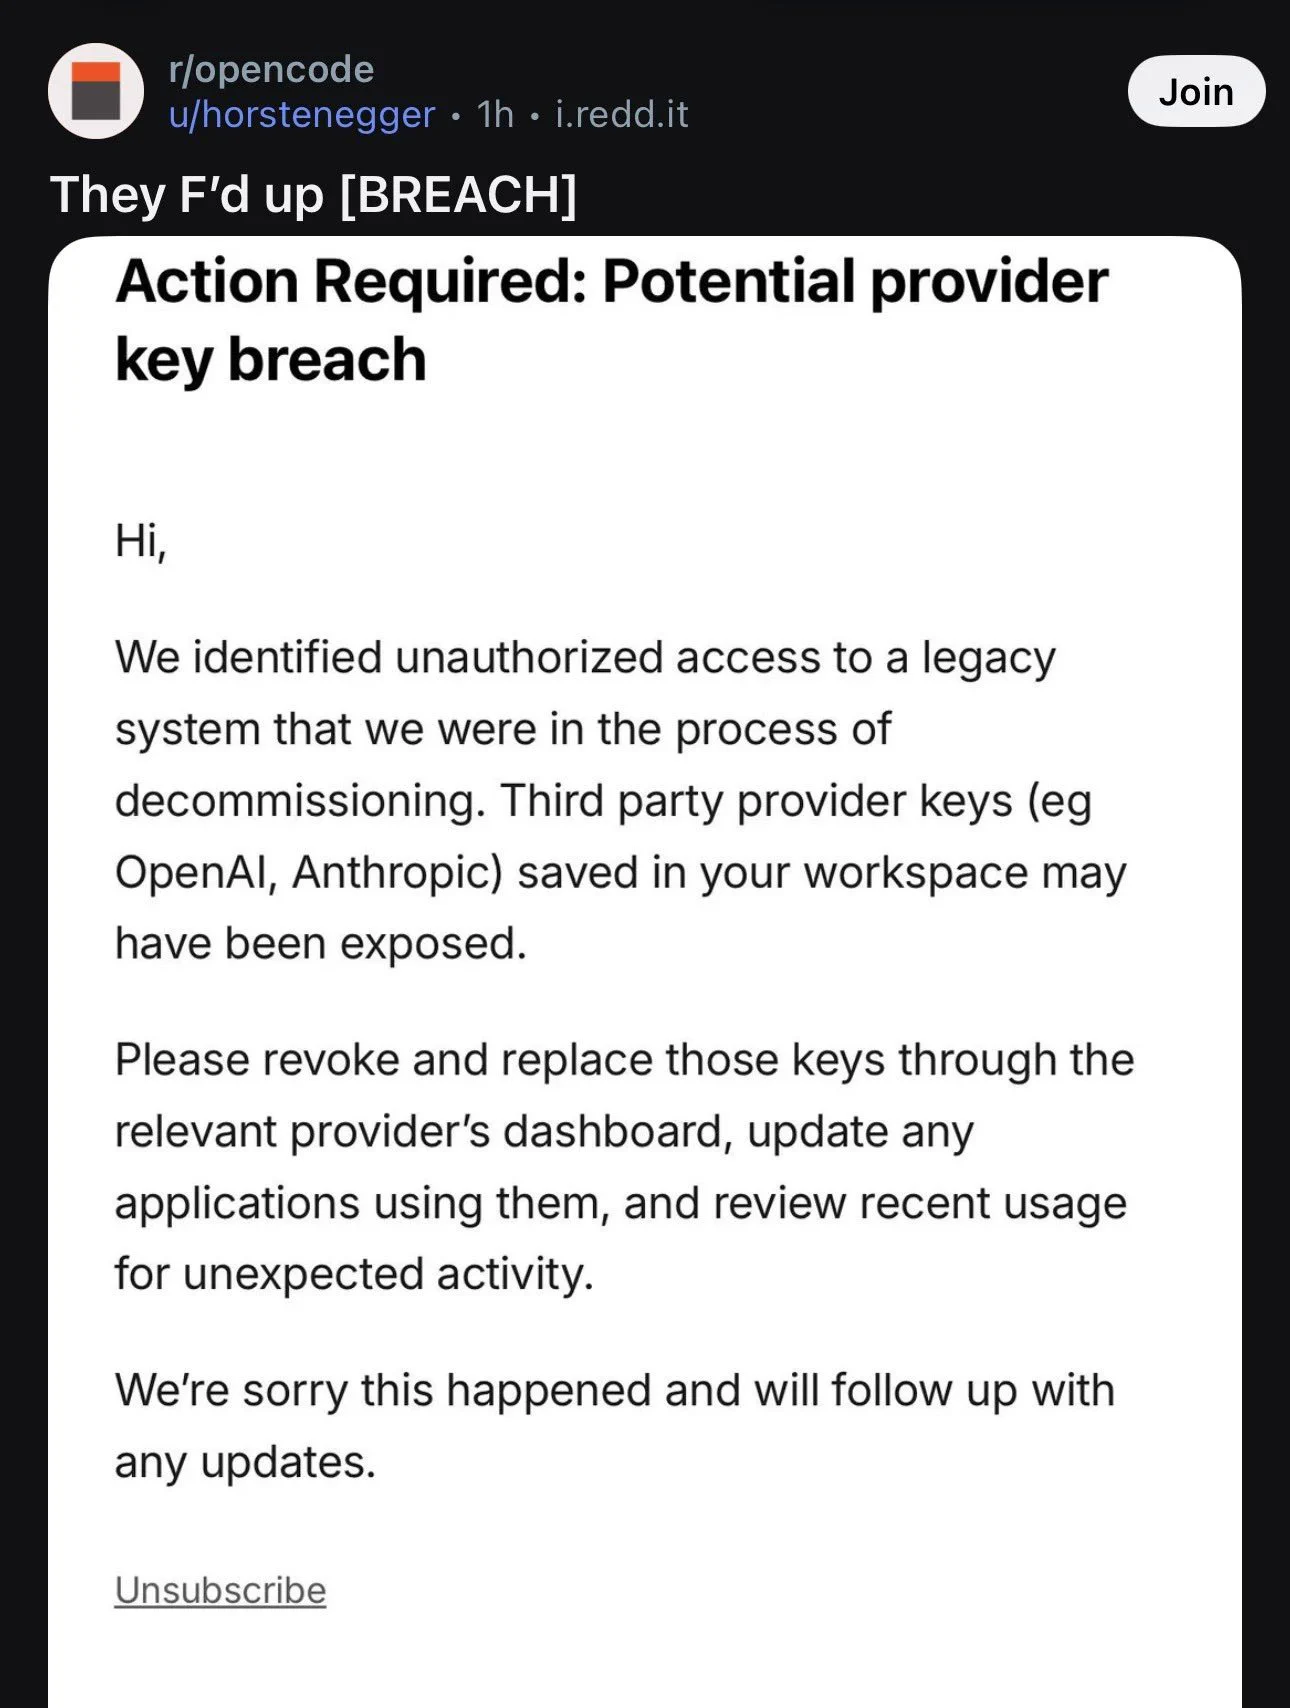
Утечка OpenCode задела сохранённые API-ключи, а не агента для кода, которым пользуется большинство (twitter.com)
Утечка касается «OpenCode Console», сервиса вроде OpenRouter, куда пользователи вставляют ключи провайдеров, чтобы он проксировал их запросы. Тех, кто использует только открытый терминальный агент или десктопное приложение, это не касается.
Несколько комментаторов отметили, что у Console не было видимой политики конфиденциальности и пользовательского соглашения, а в объявлении команды эту границу никто не провёл.
Войдите, чтобы сохранить