Инфостилер Volta просит Claude оценить своих жертв, пока до них не добрались злоумышленники
Cisco Talos нашла Windows-стилер, который отправляет отчёт о похищенной личности каждой жертвы в LLM и получает обратно раздел «СКОЛЬКО ОНИ СТОЯТ».
VOLTA-AUTODOXER собирает данные браузеров, сиды кошельков, сессии Discord и Steam и пароли от Wi-Fi, а потом отправляет профиль в OpenRouter с промптом, который делает из модели «судебно-аналитического эксперта».
По умолчанию используется anthropic/claude-opus-4.6, с запасными Kimi K2 и Gemini 2.5 Flash. Талос видит в такой цепочке признак того, что оператор ждёт отказов.

Сначала украсть, потом оценить
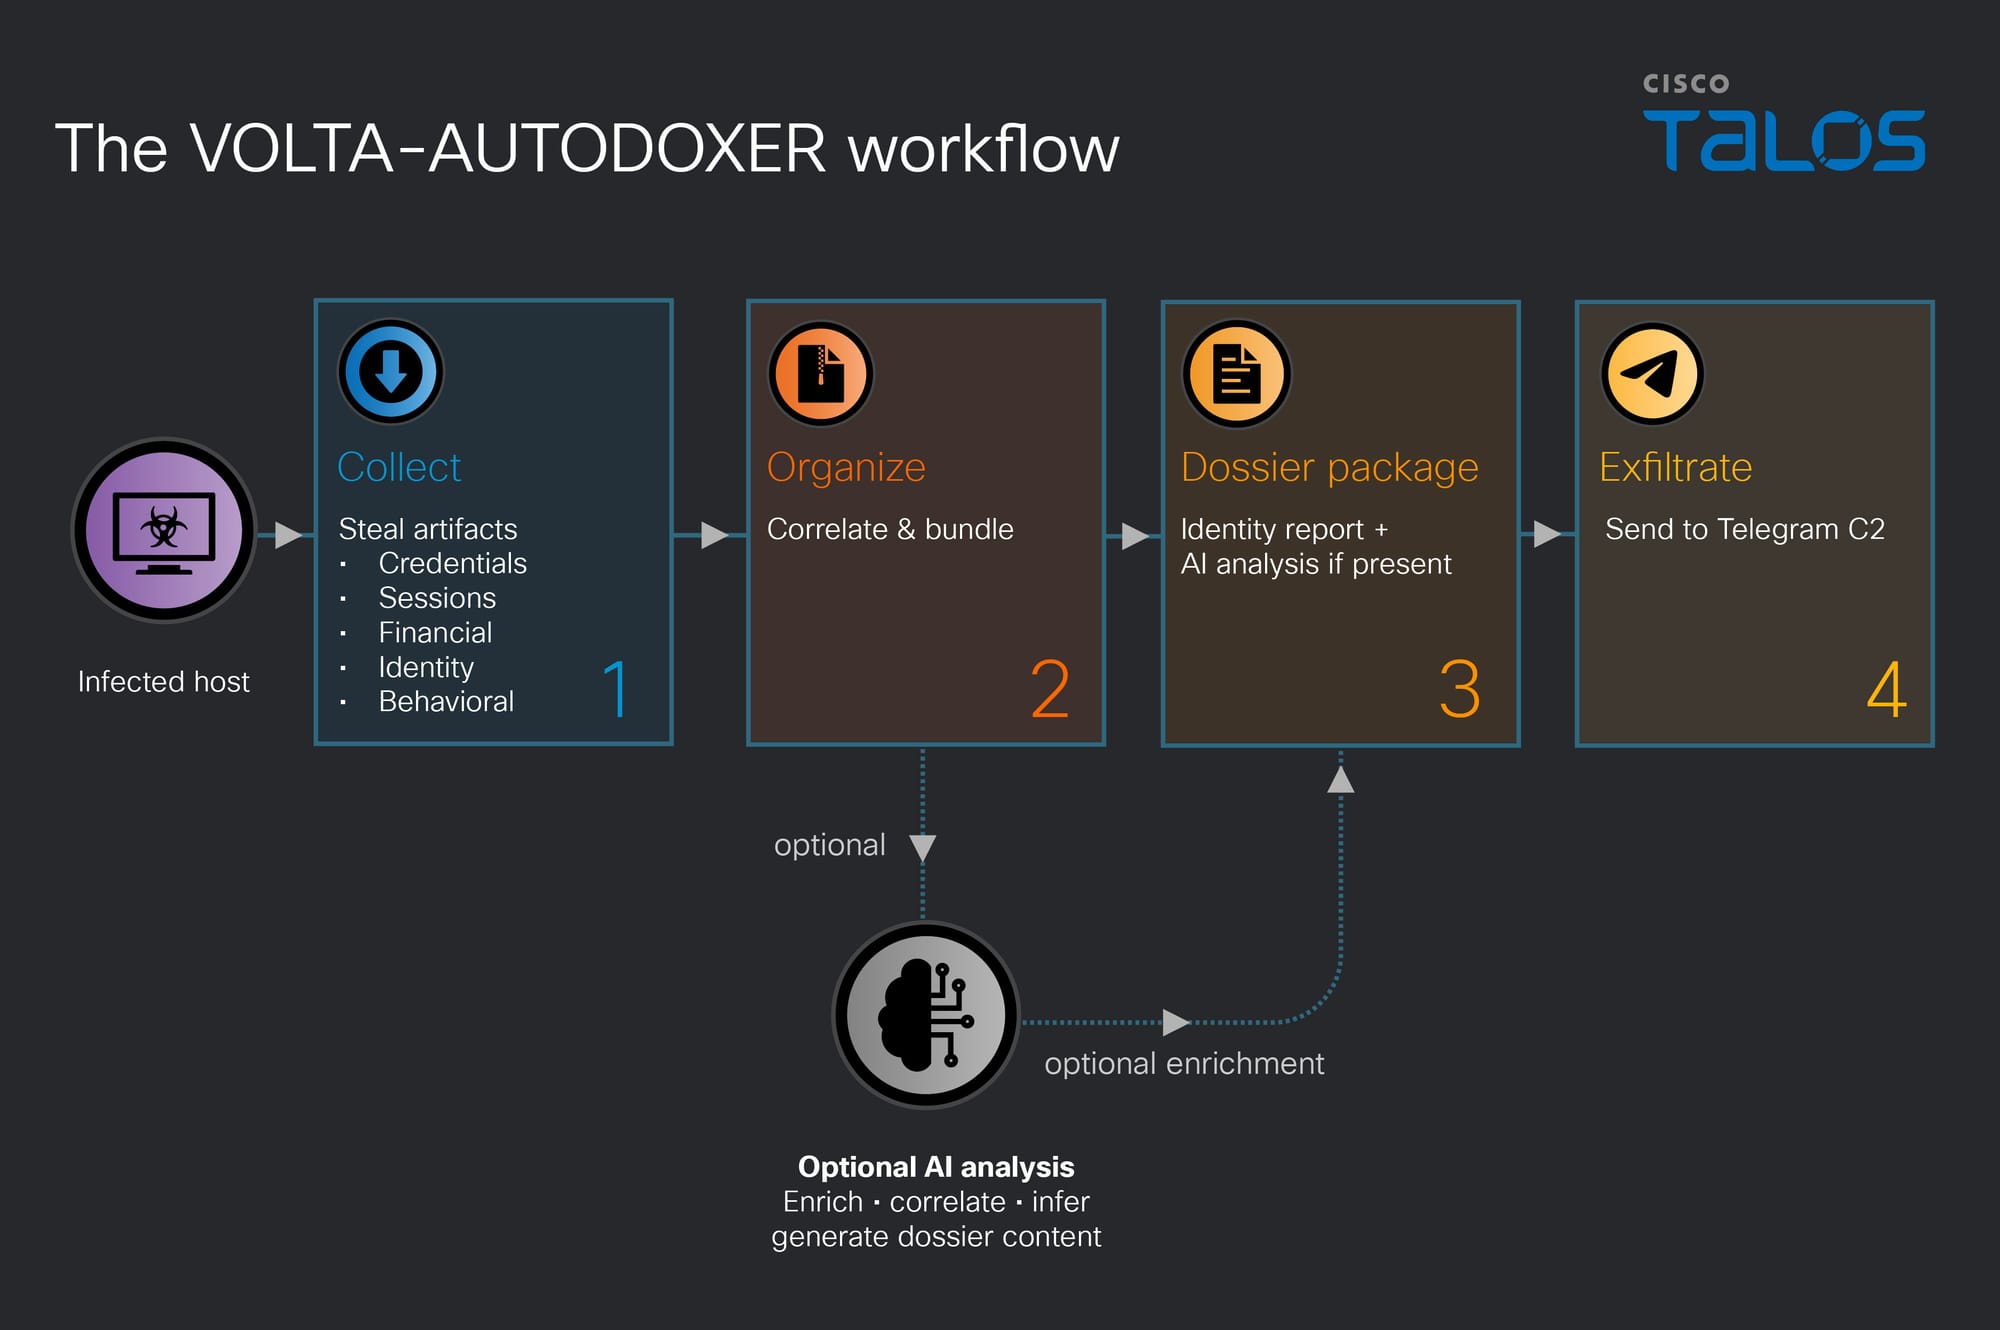
Разбор Talos описывает самоудаляющийся Windows-стилер, впервые замеченный 11 октября. Он забирает пароли браузеров, куки и карты, сиды криптокошельков, сессии Discord, Telegram, Steam, Roblox и Slack, SSH- и облачные ключи и каждый сохранённый пароль от Wi-Fi. Он также ищет в Gmail жертвы чеки от Amazon, DoorDash и других сервисов, чтобы подтвердить домашний адрес.
Всё это попадает в Identity_Report.txt, который отправляется в OpenRouter. В ответе модели есть раздел «WHAT THEY'RE WORTH» с оценкой активов как низких, средних или высоких и раздел «THEIR OPSEC» с разбором гигиены паролей. Талос отмечает, что ключ шифрования конфигурации берётся из двух констант в том же бинарнике, поэтому он почти ничего не защищает, а все наблюдаемые конечные точки принадлежат сторонним сервисам.
Кто запускает модель и где
Один комментатор заметил, что запрос выполняется на машине жертвы и раскрывает ключ OpenRouter, а не на инфраструктуре атакующих. По его догадке, так проще для покупателей, которым нужно лишь выбрать Telegram-канал с логами. Шаблон сборки Талоса на шесть слотов хорошо вписывается в эту картину.
Оборонительная тревога
«Claude, ArtCraft и куча других инструментов с автозагрузкой выкатывают десятки тысяч изменений кода в месяц. Если одно скомпрометированное обновление пронесёт этого типа, это почти конец игры» — комментатор, который описал установку из пяти компьютеров по назначению
Конкретный совет Талоса уже: ограничить или отслеживать запуск Chrome с --headless, что, по их словам, блокирует обход App-Bound Encryption, и перевыпустить токены и перенести криптовалюту из любого кошелька, сид-фраза которого лежала в открытом виде.
Получайте такие разборы каждый день
Главные истории Hacker News — на email, в Telegram или RSS.
GROUP BY сделал на 70% больше работы и закончил быстрее, потому что меньше ждал оперативную память
Разбиение агрегации на 99 млн строк на 4 096 разделов по размеру кэша снизило число загрузок из DRAM примерно с 76 млн до 25,7 млн.