Тема

Веб и браузеры

60 материалов

Discord начнёт публиковать сообщения публичных каналов в поисковиках с середины декабря (discord.com)

Админы выбирают, какие каналы участвуют, или отключают все в Server Settings, в разделе Web Presence. Участники получают один переключатель в User Settings, в разделе Data and Privacy. Публичные каналы включены по умолчанию, но в ЕС, Великобритании, Канаде, Бразилии, Австралии и Южной Корее настройка участников по умолчанию выключена.

Тред беспокоился меньше о Google, чем о том, кого можно связать с его сообщениями.

🌍Other ★ 254 · 💬 134 · 7 ч назад · #приватность#соцсети#веб#Discord

Не просто заголовок — разбор дискуссии

Главные треды HN: факты из обсуждений, разные стороны, голоса инсайдеров. Email, Telegram или RSS.

Краулер стянул 145,5 ГБ с сайтов 3D-моделей за 34 часа, включая 54,8 ГБ взрослого контента (open3dlab.com)

С 15 по 16 октября один адрес AWS сделал 26 429 запросов почти ко всем 18 926 проектам на Open3DLab, SFMLab и SmutBase, а затем скачал 1027 файлов из 712 из них. На два письма в Roblox ответа не пришло, а утверждение сайта, что это данные для обучения ИИ, — его собственный вывод.

Hacker News спорил о лицензиях самого сайта, а потом о том, как заблокировать следующий краулер.

🚀Tech ★ 460 · 💬 268 · 7 ч назад · #ИИ#игры#веб#Amazon Web Services#Open3DLab#Roblox+1

CSS-Tricks снова независим, а тред спрашивал, кто ещё читает учебники по CSS (css-tricks.com)

Грэм планирует рекламу, платные подписки с Discord, курс по HTML/CSS для новичков и перезапуск рассылки, плюс одну-две статьи в большинство недель.

Комментатор с 20 годами опыта в CSS сказал, что сайт теперь так же актуален, как PostScript Tricks.

Разработчик починил печать своего блога десятком строк CSS, а HN спорил о бумаге (brennenputh.me)

Его блок @media print прячет заголовок, показывает имя автора только на бумаге, ставит основной текст 12 пунктов и делает ссылки чёрными.

Большинство комментаторов сказали, что никогда ничего не печатают. Двое поделились проблемами, которые остались: пропадающие фоны и размеры шрифта.

🌍Other ★ 271 · 💬 178 · вчера · #инструменты#веб#Brennen Puth#CSS

Баг в Brotli нашли в феврале, исправление вышло только сейчас, и бьёт он далеко за пределы Node.js (aikido.dev)

CVE-2026-111497 (CVSS 9,2) позволяет созданному потоку Brotli вызвать запись за границы буфера. Работает это в обе стороны: злой сервер может атаковать клиента, а злой клиент — сервер.

Ветка спорила о названии. Вопрос, открыт ли HTTP на самом деле, упёрся в одну настройку.

🚀Tech ★ 281 · 💬 140 · 3 дня назад · #open source#безопасность#веб#Aikido#Brotli#curl+2

UUIDv7 гарантирует только уникальность, а Python может обогнать ваши часы (alexsci.com)

Alex Scott в посте доказывает, что три свойства, которые людям приписывают в UUIDv7, — монотонный порядок, надёжное время создания и непредсказуемость — RFC 9562 не гарантирует. Даже Postgres предупреждает, что извлечённая временная метка может не совпадать со временем создания.

Комментаторы сказали, что это упускает главную причину им пользоваться: держать новые строки вместе в индексе.

eMudhra уходит из бизнеса глобальных TLS-сертификатов после отзыва слабых ключей CA (emudhra.com)

eMudhra прекратит выпуск публичных TLS-сертификатов и будет поддерживать отзыв, пока каждый выпущенный сертификат не истечёт или не будет заменён. Клиенты получат замену бесплатно через партнёров.

В треде пользователь сообщает, что актуальный iPhone всё ещё доверял скомпрометированным CA почти через пять дней после сообщения.

Quad9 уйдёт из Франции, но не станет блокировать пиратские домены для катарского вещателя (quad9.net)

beIN утверждает, что домены нарушают её права на спортивные трансляции. Quad9 отвечает, что у неё нет базы пользователей и она не может определить, кто находится во Франции, а ещё около 20 французских дел, охватывающих сотни доменов, находятся в производстве.

Её технический директор появляется в треде, чтобы объяснить, почему уход лучше, чем соблюдение требований.

🌍Other ★ 1.0K · 💬 365 · 5 дня назад · #политика#приватность#веб#ARCOM#beIN#Quad9

Браузер Arc перестанет работать 22 декабря, а The Browser Company ссылается на безопасность (arc.net)

The Browser Company говорит, что поддерживать браузер безопасным всё сложнее из-за ИИ, поэтому её инженеры переходят на Dia. На мобильных устройствах ИИ-функции и синхронизация вкладок заканчиваются 23 ноября.

Dia импортирует пароли, закладки, расширения, историю и вкладки Arc; Spaces становятся Profiles, а папки — Tab Groups.

📈Biz ★ 230 · 💬 210 · 5 дня назад · #стартапы#веб#Arc#Dia#The Browser Company

PHP закрыл две RCE без логина: CVE-номера утекли за два дня до релиза (thephp.foundation)

Версии PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35 вышли 21 октября, на день раньше плана, из-за утечки CVE-номеров. Обе уязвимости получили CVSS 9.2, входа для эксплуатации не нужно, а видео с PoC по ошибке выложили в открытый доступ.

В треде администратор, который спешно обновлял несколько серверов, написал, что трёхстрочное правило nginx, блокирующее multipart-загрузки, тихо защищало машину, которую он не мог выключить.

🚀Tech ★ 683 · 💬 336 · 6 дня назад · #open source#безопасность#веб#Calif#Chainguard#PHP+1

Закрытые ключи центра сертификации были так слабы, что один из них — просто «4» (emudhra.we-have-a-problem.com)

Восемь промежуточных сертификатов eMudhra, действующих с апреля 2025 года, имели ключи, которые можно было вычислить по самим сертификатам. Один комментатор вытащил скаляры: 4, 56, 66, 115, 155, 156, 230, 237.

Firefox выпустил исправление за несколько часов через OneCRL. Инженер Mozilla в треде говорит, что всё за пределами крупных браузеров по-прежнему уязвимо.

🚀Tech ★ 659 · 💬 340 · 7 дня назад · #безопасность#веб#eMudhra#Firefox#Mozilla+1

Сеть из 50 000 поддельных страниц со статистикой за $50 уже цитируют ChatGPT и катарский банк (peec.ai)

Метехан Есилюрт из Peec AI на GPT-4.1 создал около 50 000 страниц с выдуманной статистикой и 15 000 листиклов. Google понизил сайт после двух обновлений, но ChatGPT продолжал его индексировать: за 30 дней было более 600 000 запросов ботов.

Выдуманные цифры попали в научную статью и инвестиционный обзор крупнейшей финансовой группы Катара.

🚀Tech ★ 323 · 💬 188 · 7 дня назад · #ИИ#веб#ChatGPT#GPT-4.1#Peec AI+1

Let's Encrypt переходит на шесть удалённых точек проверки до декабрьского срока (community.letsencrypt.org)

Let's Encrypt добавляет две удалённые точки, поднимая общее число с четырёх до шести. Так он выполняет правила CA/Browser Forum, которые вступают в силу 15 декабря 2026 года и требуют минимум пять. Смысл в том, чтобы затруднить подмену проверки домена через BGP-хайджекинг.
Тестирование в staging начнётся 27 октября, а развёртывание в продакшене запланировано на 10 ноября.

DeepSeek продаёт веб-поиск и получение страниц по $0.75 за 1000 запросов (api-docs.deepseek.com)

DeepSeek опубликовала API поиска и получения страниц по $0.75 за 1000 успешных запросов; оплачиваются только ответы HTTP 200. Вызовы через Claude Code, Codex или собственный харнес DeepSeek бесплатны до 00:00 по пекинскому времени 1 ноября 2026 года.

Первым ответом стала проверка цен: API Kagi стоит $12 за 1000 поисков. Затем разработчик, который сделал собственные инструменты для агентов, заявил, что встроенный поиск крупных лабораторий обходится в 15–20 раз дороже его решения.

Джейк Арчибальд сравнил JPEG XL с AVIF: для веба выиграл AVIF (jakearchibald.com)

Арчибальд тестировал avifenc, libjxl, jixel и cwebp на M4 Pro, оценивая качество по SSIMULACRA2. JPEG XL проиграл на lossy-фото и скриншотах (на 30–90% больше), но выиграл в lossless и может пережимать существующие JPEG на 9–20% меньше.

Комментаторы спорили, что здесь главное: сам бенчмарк или более раннее решение Chrome.

🚀Tech ★ 204 · 💬 144 · 17 октября · #инструменты#веб#AVIF#Chrome#Jake Archibald+1

Reddit назвал old.reddit.com угрозой безопасности. Логи браузера разработчика рассказали другую историю (cole-k.com)

Reddit теперь требует логин для просмотра old.reddit.com, называя это мерой безопасности против скрапинга. Собственные логи запросов разработчика показывают: новый интерфейс тяжелее, дольше собирается и постоянно звонит домой.

Настоящий мотив всплыл быстро: у Reddit есть лицензионные сделки с OpenAI и Google, и блокировка лёгкого старого интерфейса усложняет бесплатный скрапинг обучающих данных конкурирующим AI-компаниям.

Автор статьи сам появился в треде: если хотите закрыть старый Reddit — закрывайте прямо, написал он, а не прячьте экономическое решение за оправданием про безопасность.

Он перепробовал Google, DuckDuckGo, Brave и свой SearxNG — и вернулся к платному поисковику (blog.melashri.net)

Перепробовав Google, DuckDuckGo, Brave Search, Qwant и собственный инстанс SearxNG, блогер вернулся на платную подписку Kagi — и написал подробно, почему ничто другое не прижилось.

Больше всего разочаровал Google: «ужасные» результаты, приоритет мультимедиа над обычным текстом, который автор и искал — «я просто хочу найти текст».

Решающим оказалось не только качество поиска — а встроенная поддержка кастомного CSS в Kagi, позволяющая переоформить интерфейс так, как не воспроизвести юзерскриптами ни у одного конкурента.

Firefox 153 представил Containers как «новую» фичу — читатель нашёл её в 2017-м (blog.mozilla.org)

Firefox 153 встраивает вкладки-контейнеры (отдельные наборы кук, цвета и иконки для банка, работы и покупок) прямо в браузер, избавляя от зависимости от собственного расширения Mozilla — Multi-Account Containers — для базовой изоляции.

Реакция последовала мгновенно: читатель проследил тот же интерфейс до снимка документации Mozilla 2017 года и страницы поддержки 2023-го, доказывая, что ярлык «превью» скрывает годы существования контейнеров.

Лидерборд браузерной ATC-игры одиночки взломали за считаные часы (airport.apunen.com)

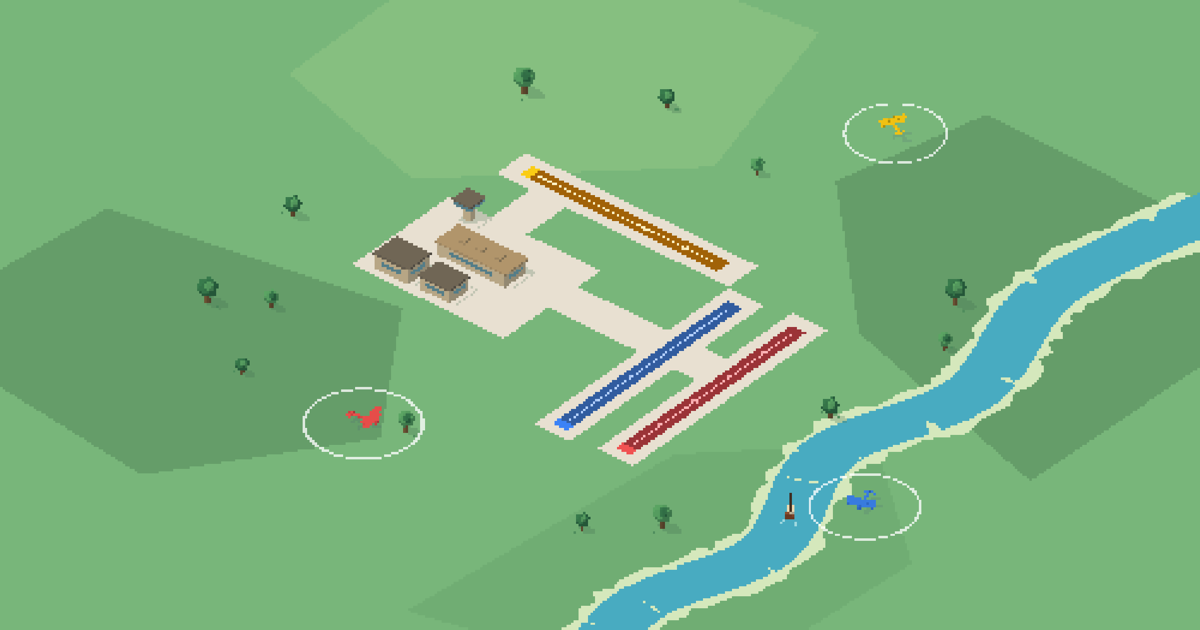
Игрок вручную тянет траекторию самолёта своего цвета к нужной полосе — сажает и выпускает борта, пока два не столкнулись. Обучения нет: первые минуты игроки придумывали свои правила разруливания, следующие — всё равно разбивались.

Principal Engineer из AWS, работающий над EKS, прислал подробный список правок интерфейса. Кто-то другой уже понял, что можно просто отправить POST-запрос с фейковым счётом прямо в API — и таблица заполнилась забегами по десять тысяч посадок, которых не было.

Библиотека нативного HTML на деле работает на 40 JS-виджетах без остановки (jelly-ui.com)

Библиотека — это 40 веб-компонентов без зависимостей: jelly-button, jelly-otp, jelly-range, jelly-dialog. Достаточно одного тега script. Тёмная тема, RTL-раскладка и цветовые токены WCAG AA — из коробки.

Ревьюер нашёл в OTP-поле на шесть ячеек известный антипаттерн и слишком мелкие зоны клика в пагинации. Но один читатель развернул критику: те же мягкие хитбоксы облегчают попадание по мелким кнопкам людям с проблемами мелкой моторики.

98% поддержки браузеров звучит надёжно. Тред посчитал — и это не так (whynothugo.nl)

Его тезис звучит как правило: «по-настоящему надёжная инженерия — не про то, что работает для большинства, а про то, как изящно обработать крайние случаи». Тред разделился уже на том, верна ли сама эта рамка.

Самые острые ответы пошли дальше самого поста: 98% незаметно накапливается. При 99% точности на шаг дашборд из 20 панелей ломается почти при каждой пятой загрузке, а LLM, которая на 99% верно вызывает инструменты, всё равно спотыкается почти в каждой сессии.

Одно исследование нашло в Европе засилье американских хостеров. Другое — обратное (ciphercue.com)

Подвох в методе: скан видит только того, кто отвечает на DNS-запрос — CDN на фронте, а не то, где реально лежат данные. Cloudflare «побеждает» на каждом рынке именно потому, что это прокси, а не хостинг.

Один читатель повторил анализ на 50 000 API-поддоменов, убрав CDN-фронты, и получил обратный результат: Европа чаще использует OVH и Hetzner, чем AWS. Другой, ссылаясь на более точные данные, заявил, что цифры завышены примерно вдвое.

Трюк с завязками для шорт, который HN бесконечно репостит, оказался узлом лаппов (youtube.com)

Знатоки узлов быстро опознали приём: скользящий шкотовый узел, которым моряки пользуются уже много поколений. Но тред сделал резкий поворот: хитрый узел, возможно, вообще ни при чём — большинство развязывающихся шнурков, заявил один комментатор, это просто бабий узел там, где должен быть прямой, и никакая новая техника тут не нужна.

А та самая петля, что делает узел регулируемым, по словам одного мейнтейнера языка программирования, снижает его надёжность; несколько человек посоветовали вообще обойтись без узлов и использовать фиксатор шнура.

Rust-компилятор Astro 7 обещает сборку быстрее на 15–61% — но не для всех (astro.build)

Переделка глубокая: движок рендеринга ускорился примерно в 2,4 раза, а Astro перешла на Vite 8 с новым бандлером Rolldown — команда заявляет ускорение в 10–30 раз по сравнению с Rollup. Некоторые сайты теперь собираются больше чем вдвое быстрее, чем на v6.

Но тред заметил нюансы: строгая компиляция HTML падает с ошибкой на незакрытых тегах, а значит блокирует апгрейд сайтов с неаккуратным внешним контентом. У одного разработчика сборка не ускорилась, а слегка замедлилась. Инженер, написавший новый Rust-компилятор, сам отвечает на вопросы в треде.

Разработчик разобрал сайт главы YC на 37 тысяч строк в день. Тред разобрал разбор. (fastcompany.com)

Фронтенд весит 6,42 МБ и грузится за 169 запросов; Hacker News, тоже проект YC, отдаёт главную страницу за семь запросов и 12 КБ. Автор проверки, Gregorein, подтвердил весь список, скормив файлы одной сессии Claude.

Тут тред и переключился на самого автора проверки: такую же проверку, отметили несколько человек, может провести любой с подпиской на Claude, а страница самого Fast Company тянет 29 МБ за 300+ запросов. Но критика, которая пережила эту перепалку, была не про раздутый вес сайта: она была про саму идею измерять работу строками кода.

Сообщество форкнуло Organic Maps из-за скрытой сделки с Kayak и выпустило CoMaps (comaps.app)

Суть предложения: офлайн-поиск и маршруты, которым нужен только сигнал GPS и ноль мобильного трафика, плюс приложение, которое заявляет, что вообще не собирает о вас информацию.

Загвоздка, о которую пользователи всё время спотыкаются, — поиск: нельзя совместить город с названием, дорогу с категорией или отфильтровать по часам работы.

Cloudflare поставила кэш перед Workers — и тихо начала тарифицировать бесплатные запросы (blog.cloudflare.com)

Сюрприз в счёте: запросы, которые раньше были бесплатными, — статические ресурсы и вызовы между воркерами через service bindings — теперь тарифицируются по стандартной ставке за запрос, потому что каждый сперва проверяет кэш.

Сухой вердикт одного разработчика о новых списаниях: «звучит как баг, который по случайности приносит им больше денег».

Amazon блокирует новые загрузки на старых Kindle, и покупатель 50 книг в год начинает торрентить (reprog.wordpress.com)

Сообщение на экране проводит черту: ранее загруженные книги ещё открываются, но устройство больше не может подтягивать новые покупки из магазина Kindle. Поэтому он собрал обходной путь: купить на Amazon, скачать торрентом копию без DRM, залить по USB — и признаёт, что шаг с покупкой теперь не даёт вообще никакой пользы.

Не все видят злой умысел. Один читатель, у которого собственный старый Kindle всё ещё принимает загрузки сбоку, говорит, что блок бьёт только по магазину на устройствах в конце жизни, чей древний встроенный браузер и так был не жилец.

Живая карта поездов Британии, где некоторые пропахивают M25 и Ла-Манш (map.signalbox.io)

Хитрость в том, как это, по словам Signalbox, работает: она определяет, в каком поезде едет телефон, сопоставляя снимок данных устройства с траекторией каждого поезда — без фоновой слежки за местоположением и без железа. В теории изящно.

На практике местных это не впечатлило. Один наблюдал, как поезд с Liverpool Street пропахивает M25 в сорока милях от своего маршрута; другой, живущий рядом с путями, называет всё это практически бесполезным.

Organic Maps набрало 6 млн установок — а тред отправляет новичков в форк (organicmaps.app)

Обещание звучит чисто: все функции работают офлайн, без рекламы, без регистрации, проверено — трекеров нет, 6 млн установок к декабрю. Потом в треде появляется контрибьютор CoMaps и зовёт iOS-разработчиков, а другие начинают перечислять, почему год назад сообщество ушло: тихо добавили рекламу, часть кода стала проприетарной, пожертвования якобы пропали.

Неловкая сноска от давнего пользователя: даже фанаты признают, что поиск настолько плох, что они снова и снова возвращаются к Google Maps.

«Веб-крипто всегда обман» — а криптографы пришли спорить друг с другом (devever.net)

Ландау называет это «несогласованной криптосистемой»: сервер, который хочет прочитать ваши сообщения, — тот же сервер, что отдаёт JavaScript, призванный ему помешать, и в любой момент может подсунуть на один IP другой код. Обвинение он распространяет на Signal, WhatsApp и iMessage.

Возражают люди с регалиями по обе стороны. Один исследователь безопасности говорит: Signal можно собрать из исходников самому, значит, к нему это не относится, — и тут же замечает, что iMessage и так не совсем сквозной, ведь резервные копии iCloud включены по умолчанию.

shadcn выпустил не codemod для перехода с Radix на Base UI — а «скилл» для LLM (ui.shadcn.com)

shadcn/ui теперь по умолчанию берёт Base UI вместо Radix (Base UI на v1.6.0, 6+ млн загрузок в неделю; пользователи выбрали его два к одному). Radix не объявлен устаревшим. Поворот — в способе миграции: скилл на базе LLM, компонент за компонентом, вместо детерминированного codemod.

Тревога треда про тон и доверие: если даже флагманская заметка о релизе явно написана ИИ, где граница — и не меняет ли замена codemod на агента воспроизводимость на вайб?

🚀Tech ★ 275 · 💬 154 · 6 июля · #ИИ#инструменты#веб#Base UI#Radix#React+1

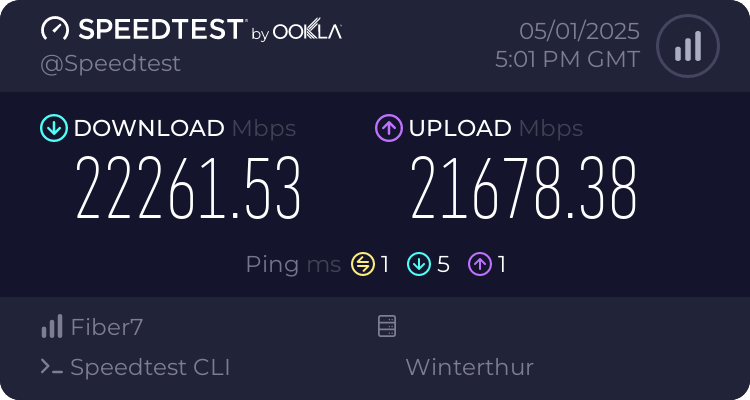
25-гигабитный интернет в Швейцарии — не победа свободного рынка, а четыре кабеля по приказу регулятора (stefan.schueller.net)

Аргумент поста: дешёвый симметричный доступ на 25 Гбит/с — не чудо свободного рынка, а результат того, что последнюю милю оптоволокна трактуют как регулируемую естественную монополию: четыре нити на дом, точка-точка, любой провайдер получает равный физический доступ, а смена оператора — это один телефонный звонок.

Тред не даёт этой рамке устоять. Индекс Speedtest показывает, что средние скорости в Швейцарии примерно совпадают с американскими; в США кое-где уже продают 25–50 Гбит/с; а реальная переменная, считает один из комментаторов, — не скорость и не плотность населения, а то, кто контролирует последнюю милю.

Создатель SearXNG пришёл в тред и заявил: метапоиск — тупиковая идея (github.com)

SearXNG собирает результаты сразу из многих поисковых сервисов, не отслеживая и не профилируя пользователей; его можно развернуть у себя, лицензия AGPL, и его всё чаще используют как поисковый бэкенд для локальных LLM и агентов: 33,2 тысячи звёзд, 280+ контрибьюторов.

Затем в теме появляется тот, кто всё это начал: он отказался от идеи метапоиска из-за её ограничений и теперь строит полнотекстовый индексатор. А саму идею приватности здесь же прокалывают: вы просто поменяли одного наблюдателя на сотни.

Читатель попросил блогера звучать менее по-британски. Ответ в одно слово запустил 400 комментариев (shkspr.mobi)

История не в отказе, а в аргументе под ним. Мысль Идена: языковой тег — не стена, а подпись: культура, в которой он живёт, то, как он думает, акцент, которым он пишет. А встреча с незнакомым — это фича, а не баг.

А потом тред сделал ровно то, о чём был пост. Один разработчик и правда собрал пасхалку на Accept-Language, о которой Иден только обмолвился: британцам его сайт отдаётся другим. А когда комментатор забеспокоился о «безопасности» автора, тот сам заглянул и ответил в своём духе: «Автор поста тут. Идите нафиг».

PeerTube раздаёт видео тысячам зрителей без мощного сервера. Тред объяснил, почему это всё равно не YouTube (github.com)

Это бесплатная федеративная видеоплатформа французской НКО Framasoft: без рекламы, с федерацией через ActivityPub в Fediverse и одноранговой раздачей, когда одновременные зрители снимают нагрузку по трафику с хоста.

Действующий ютубер посчитал деньги, и вышло жёстко: канал на ~100 тыс. подписчиков не выжил бы меньше чем на 500–1000 долларов за ролик, а дать их PeerTube не способен. Как сформулировал один знаток: технология делает ровно одну из четырёх задач замены YouTube и с ней справляется хорошо.

Vite+ хочет стать единым тулчейном для всего веба — и заодно рулить вашим Node (voidzero.dev)

Vite+ объединяет Vite 8, Vitest, Rolldown, tsdown, Oxlint и Oxfmt плюс кэширующий task-runner для монорепозиториев, лицензия MIT. Пользователь, уже гоняющий весь стек в продакшене, говорит: всё просто работает.

Скептики зацепились за два момента: зачем сборщику вообще управлять рантаймом Node («чересчур навязчиво») и стоит ли ещё один слой поверх Vite, у которого пять мажоров за четыре года. Знак «+» вызвал и рефлекторный страх монетизации, хотя покупка Cloudflare, похоже, сняла этот мотив.

GitHub предлагает записать ваш репозиторий на CD — и это похоже на фишинг (forms.cloud.microsoft)

Шутка заходит, потому что Sony только что объявила: PlayStation отказывается от физических носителей, а тут GitHub предлагает записать ваш код на диск. Хороший гэг, только вот «GitHub»-предложение живёт на типовой странице Microsoft Forms, какую мог собрать кто угодно. Ровно так и выглядит фишинг.

Тред так и не решил, официально ли это, но всё равно веселился. Один заметил архивную иронию: это будут записанные болванки лет на десять, а не настоящий Arctic Code Vault от GitHub. Другой поймал копирайтную: у вас просят разрешение записать публичный репозиторий на CD, а на обучение ИИ на нём же галочка не понадобилась.

Cloudflare оживил HTTP 402, чтобы брать с ИИ-агентов плату за каждый запрос (blog.cloudflare.com)

Monetization Gateway от Cloudflare оживляет спящий код HTTP 402: любая страница, API, датасет или MCP-инструмент за Cloudflare теперь может вернуть цену, которую ИИ-агенты платят в стейблкоинах с расчётом меньше секунды. Пример тарифа: $0,001 за вызов плюс $0,01 за МБ.

Загвоздка, за которую ухватился тред: платить можно только в стейблкоинах и через посредника Cloudflare. Разработчик, выпустивший версию на Bitcoin Lightning восемь лет назад, напоминает: такие платные шлюзы существуют давно и так и не набрали критическую массу.

Хроника взросления в сети: автор датирует закат интернета 2012 годом (cleberg.net)

Раздел «Заходим в сеть сегодня» проводит через 17 шагов трения ради одного заголовка: напоминания об обновлении ОС, AI-пересказ от Chrome, баннер о куки, стена проверки возраста, капча.

Тред раскололся: один основатель независимо пришёл к тому же году перелома, а веб-разработчик возразил, что старый веб никуда не делся, просто люди сами ушли на платформы.

Один скрейпер собрал 60 каталогов кооперативов в 22 000 товаров с поиском (workerowned.info)

Каталог охватывает кофе, шоколад, одежду, книги и товары для дома, плюс 110+ кофеен, ресторанов и баров в рабочей собственности, разбитых по городам. Всё это — статический сайт без аккаунтов, трекинга и рекламы.

Основатель кооператива заглянул сравнить опыт, а другой читатель указал, что REI в списке — это потребительский кооператив, а не рабочий, и усомнился в качестве проверки данных.

LLM написал 100 000 строк, чтобы запустить Kubernetes в браузере — и он вычитал каждую (ngrok.com)

Developer-educator из ngrok перенёс часть Kubernetes на TypeScript так, что кластер целиком работает в браузере: поды, DNS, деплойменты, сборка мусора — всё на стороне клиента. Почти всё написали LLM: около 100 000 строк в 552 коммитах за два месяца.

Ответ на неизбежное «это же просто мусор?»: вычитал каждую строку плюс 204 интеграционных и 1855 юнит-тестов, сверяющих поведение с настоящим кластером через официальный клиент k8s. SRE в треде заметил: лёгкие 80% сделаны, а вся боль — в ConfigMaps, Secrets и Ingress.

Фейковая DMCA с необитаемого острова стёрла его статью из Google (blog.pragmaticengineer.com)

Жалобу подала некая «Ellie Piee» с острова Буве — необитаемой норвежской территории у Антарктиды, где живёт ноль человек. У «источника», который якобы скопировали, нет ничего общего с оригиналом. Google всё равно убрал статью из выдачи.

Человек, который ведёт поисковик по доменным арбитражам, сразу узнал схему: к нему прилетают такие же липовые жалобы на публичные арбитражные решения. Подать жалобу не стоит ничего, а разгребать последствия приходится автору.

Европейские провайдеры: платите за сайты, которые блокируете по ошибке (torrentfreak.com)

EuroISPA просит ЕС сделать правообладателей финансово ответственными за побочный ущерб от слишком широких блокировок. Примеры конкретны: итальянский Piracy Shield задел свыше 7 700 доменов и на 16 дней оставил португальский хостинг без почты; испанская LaLiga блокирует общие IP так агрессивно, что во время матчей пропадают банки и инструменты разработчиков.

Один читатель остудил восторг: компаниям, обучающим модели, тоже нужен слабый контроль над контентом. Победа под флагом защиты пользователей может тихо обернуться спором о том, кто на этом заработает.

Новый домен .self обещает каждому бесплатный поддомен. В треде быстро нашли дыры (hccf.onmy.cloud)

Группа под названием HCCF хочет, чтобы .self давал каждому человеку бесплатный поддомен — с защитой от сквоттинга и перепродажи, как вход в цифровой суверенитет. Сайт выдал ошибку под нагрузкой — иронично для манифеста о самохостинге, не пережившего собственную главную страницу.

Читатели задали вопросы, которые предложение обошло: как финансировать домен верхнего уровня без платы за регистрацию, как обеспечить «один на человека» без кошмара с идентификацией и зачем для этого вообще новый TLD?

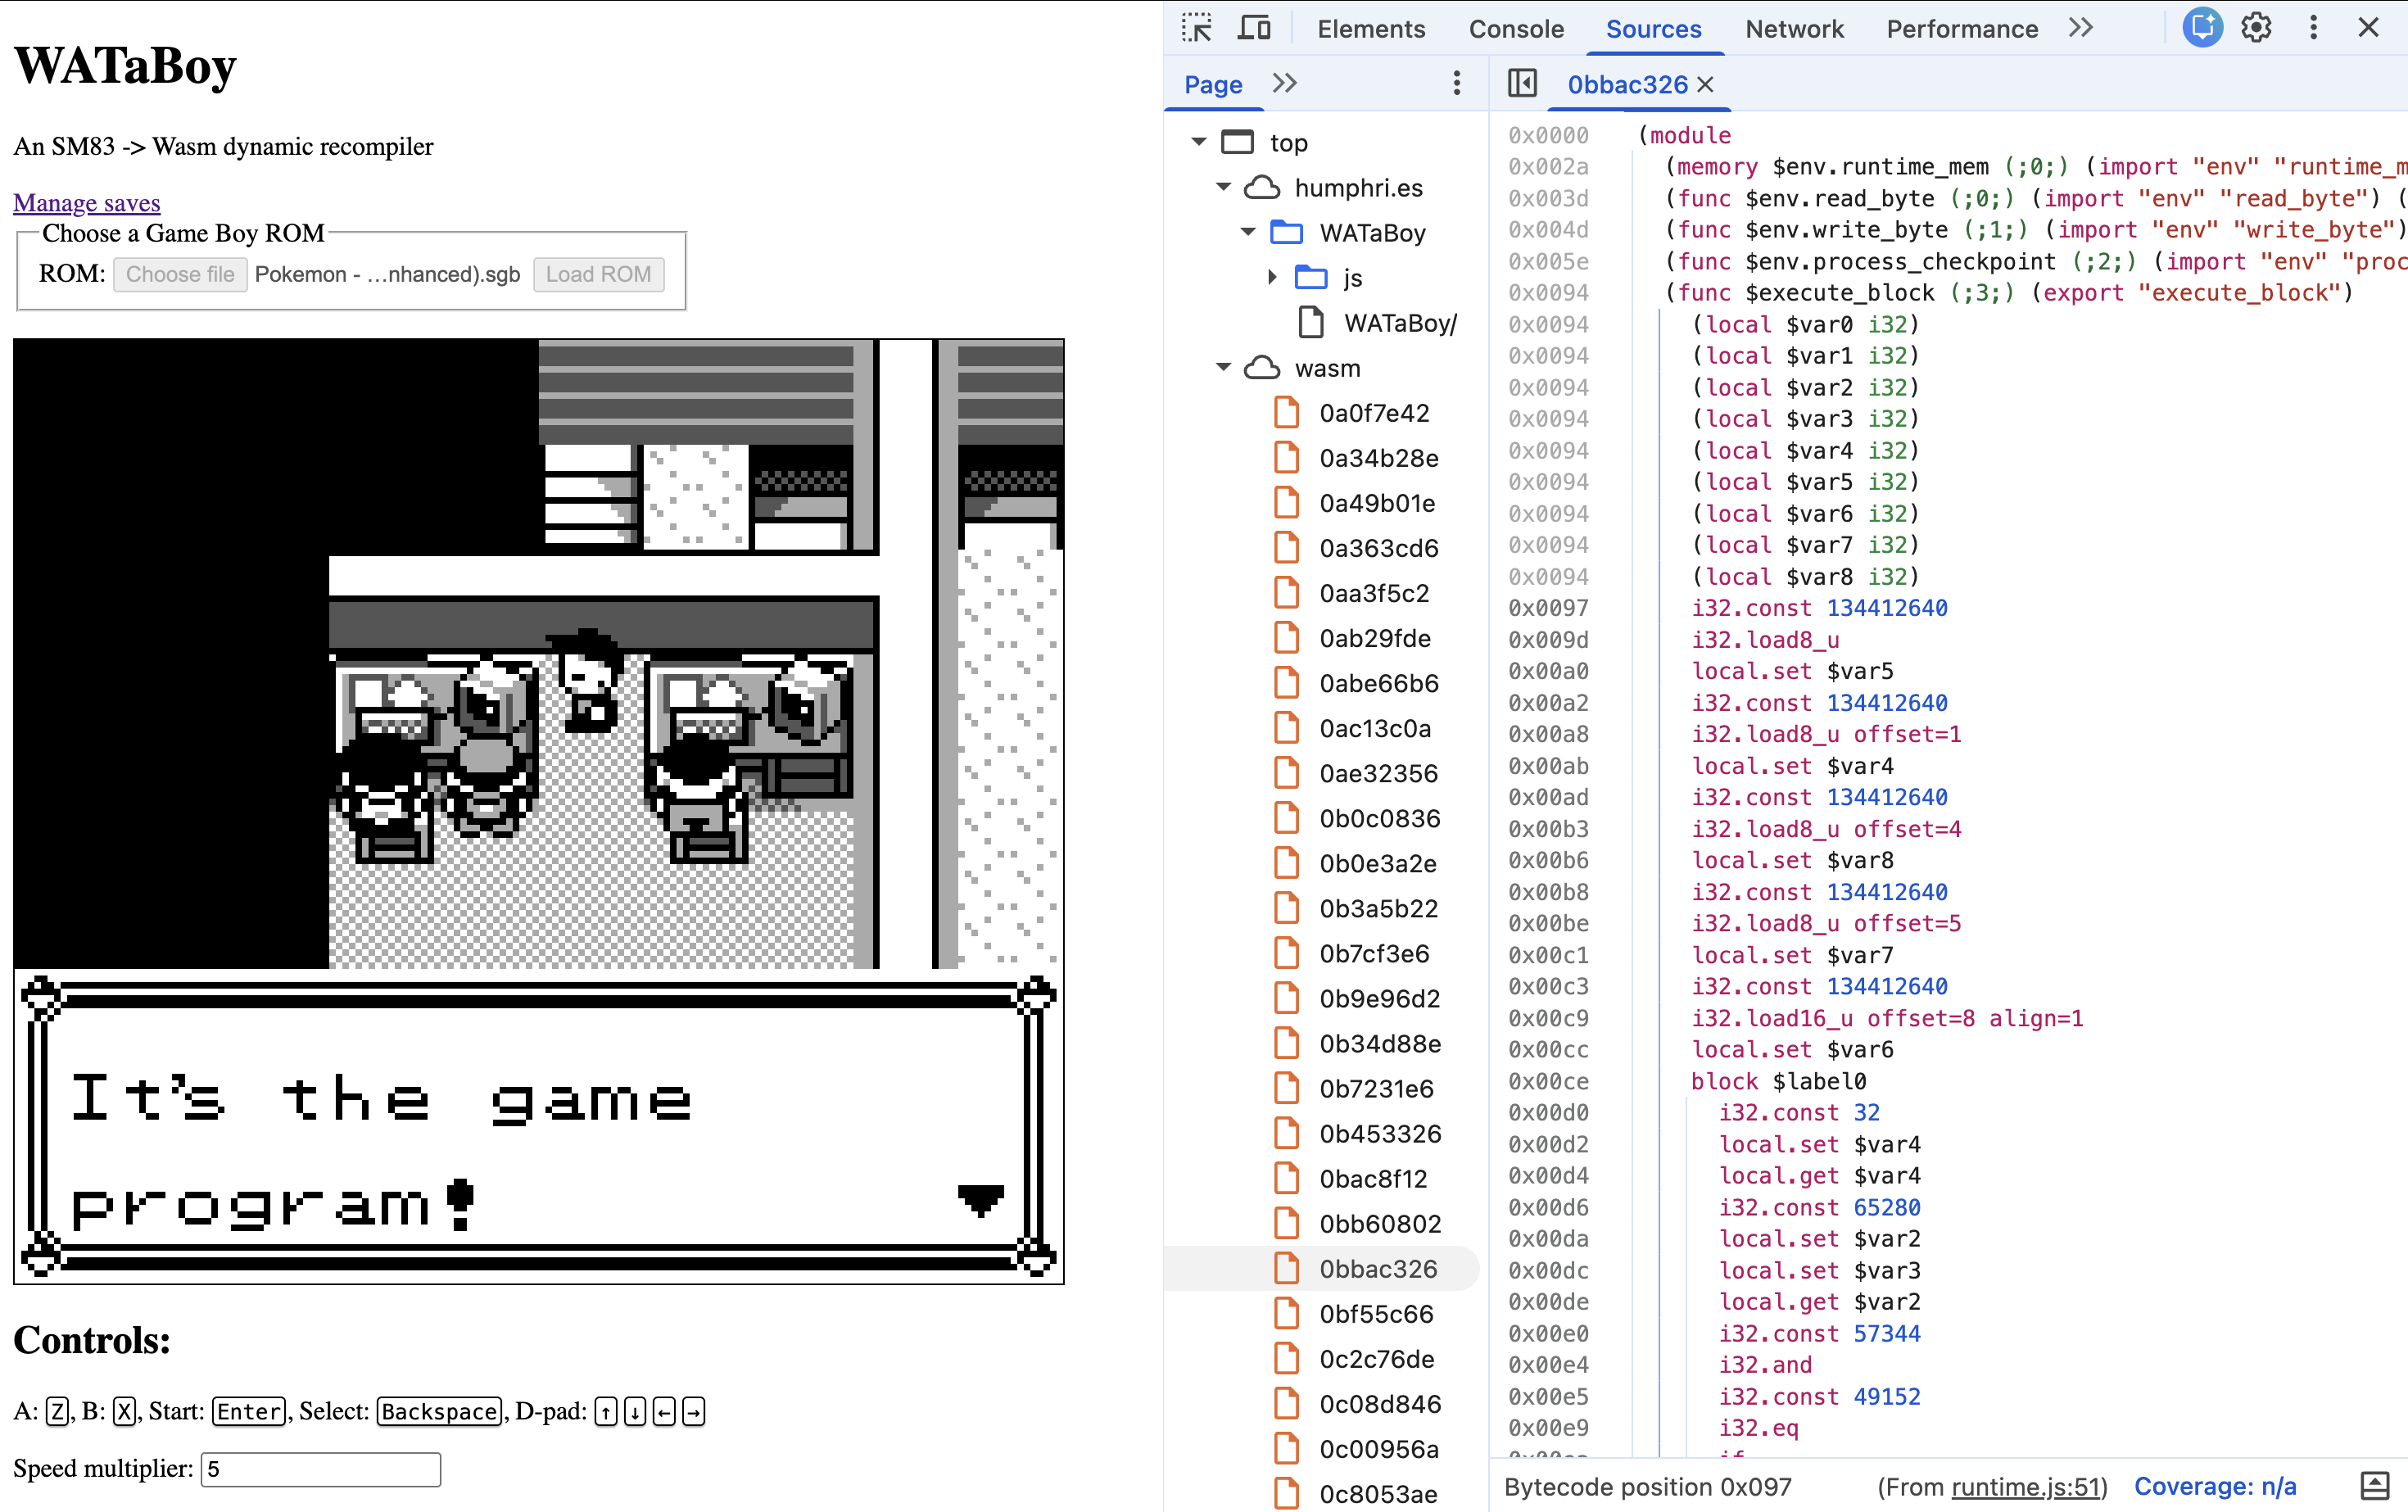
Эмулятор Game Boy от студента обгоняет нативный интерпретатор, JIT-ясь в WebAssembly (humphri.es)

Фокус во втором слое. WATaBoy выдаёт байткод WebAssembly для горячего кода игры, а движок Safari сам компилирует этот Wasm в нативный машинный код — так эмулятор едет на JIT браузера, а не борется с ним.

Системный инженер в треде сдул сенсацию арифметикой: накладные расходы Wasm — около 20 процентов, у цикла интерпретатора — около 1000. Обогнать интерпретатор никогда и не было сложным. Новизна в том, что JIT-рантайм для Game Boy вообще существует.

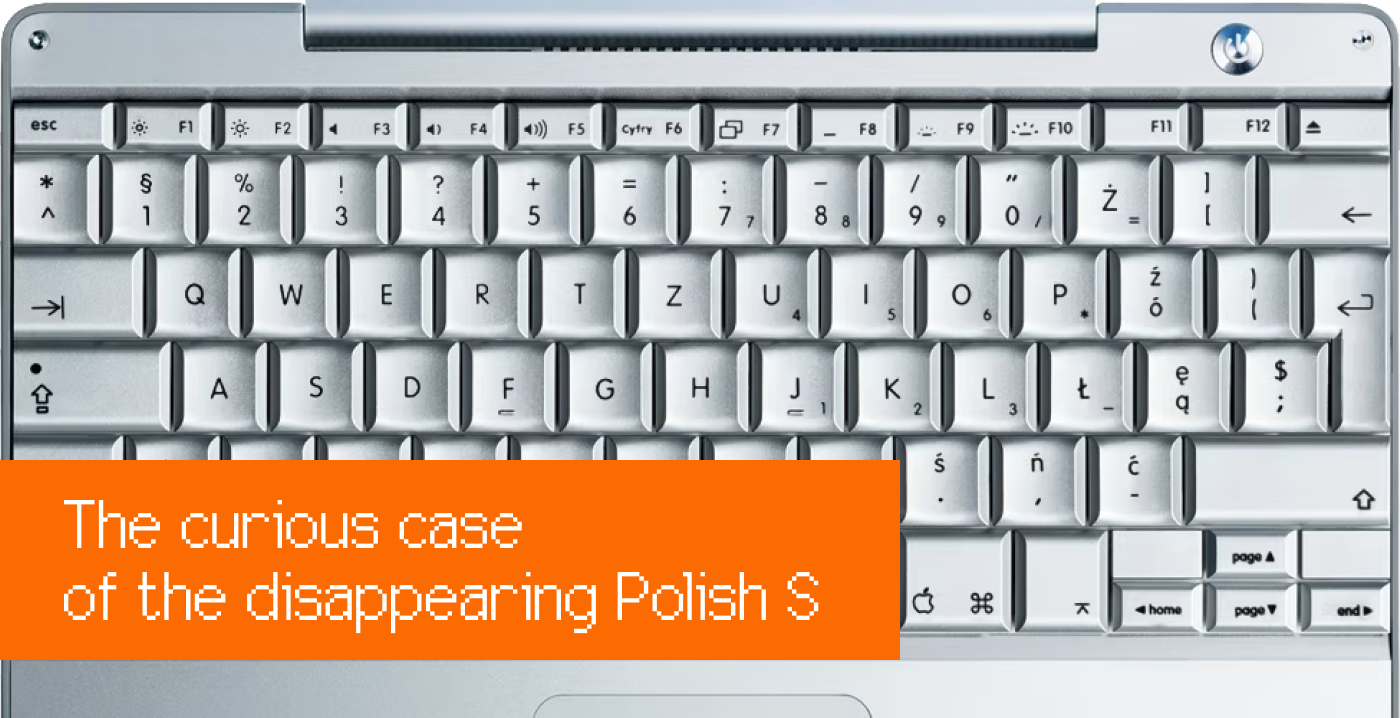
Почему Medium съедал польскую Ś, и при чём тут клавиатурный хак времён холодной войны (aresluna.org)

В Medium буква Ś пропадала, а восемь других польских букв с диакритикой печатались нормально. Марцин Вихари размотал цепочку: в польской «программистской» раскладке Ś набирают через правый Alt+S, Windows превращает правый Alt в Ctrl+Alt, а обработчик сохранения в Medium перехватывал всё с Ctrl+S, чтобы заблокировать браузерный диалог сохранения.

Фикс в один символ: не срабатывать на Ctrl+S, если зажат ещё и Alt. Поворот в треде: браузеры до сих пор не дают разработчикам чистого способа различать такие комбинации клавиш, поэтому баг возвращается снова и снова.

Калифорния с 1 июля запрещает оглушительно громкую рекламу в стримингах. В треде разнесли отговорку индустрии (arstechnica.com)

Федеральный закон приглушил громкую рекламу на эфирном ТВ ещё в 2012-м, но стриминга он так и не коснулся, и реклама в стримингах осталась громкой. Новый закон Калифорнии с 1 июля распространяет тот же стандарт на стримеры.

Отраслевые объединения доказывали, что серверная вставка рекламы и «широкий спектр устройств» мешают держать ровную громкость. Главный ответ треда это разобрал: громкость — измеряемая и давно решённая на источнике задача. «Хватит „пытаться“, возьмите и почините. Это ваша же система».

🌍Other ★ 254 · 💬 79 · 28 июня · #политика#веб#California#CALM Act#Instagram+1

Виджет показывает незнакомцев, читающих ту же страницу, — без аккаунтов и истории. Фанаты старого веба влюбились; ветераны поморщились (cauenapier.com)

Town Square — крошечный виджет, который показывает других живых посетителей как человечков на вашем сайте, даёт им болтать в реальном времени и ничего не хранит: ни аккаунтов, ни профилей, ни истории. Цель — снова дать почувствовать, что по ту сторону экрана есть люди.

Инди-веб публика была в восторге. Ветераны возразили по двум вещам, которые он отмахивает: модерация (один вспомнил PlayStation Home, где к нему пристали за минуты) и то, был ли эфемерностью вообще тот секрет, что делал старый веб человечным, — им было постоянство.

Half-Life 2 запустился в Safari у школьника раньше, чем у самой Valve (hl2.slqnt.dev)

Порт опирается на режим рендеринга ToGLES: движок Source выдаёт вызовы OpenGL ES, рассчитанные на Android, а Emscripten переводит их в WebGL2. Всё началось с веб-порта Portal, который сделал друг; тот, в свою очередь, был форком кодовой базы Source, восходящей к утечке 2020 года.

Порт заодно показывает, чего в нём нет. Джеймс Дарпиниан, экс-Meta и Google, перечислил отсутствующие шейдеры: у G-Man нет глаз, ни у кого не двигаются губы, экраны с Брином пустые.

И всё это работает на железе, которое Valve бросила. В этом и весь смысл.

Бранч в Дубае закрыли на 24 дирхама короче — и нашли виновную ошибку (rozumem.xyz)

Автор записал, как «модернизированный» ресторан в Дубае превратил один бранч в бюрократию: единственное QR-меню, которое шестеро сканируют по очереди, приложение парковки с двухминутным предупреждением посреди разговора и экран раздельной оплаты настолько мутный, что 24 дирхама ушли неоплаченными.

Рамка — «ошибка швейцара» Рори Сазерленда: автоматизировать видимую задачу должности, стерев её невидимую ценность. Резче всех возразил бывший инженер big tech, который десять лет прожил в доме со швейцаром и зовёт швейцара роскошью, а не ошибкой.

Deno 2.9 ускорил холодный старт до 17 мс и собирает десктоп в один бинарник (deno.com)

Deno 2.9 вдвое сократил холодный старт — до 17,3 мс, разогнал один реальный HTTP-бенчмарк до 72,4k req/s и добавил `deno desktop`: указываете на веб-приложение, он сам определяет фреймворк и кросс-компилирует под Windows, macOS и Linux с одной машины.

Бывший инженер Deno говорит: обилие доступа к ИИ позволило команде наконец одолеть порядок событий в event loop у Node, тогда как Bun «оно пустило под откос». Давний сторонник не согласен: он ловил регрессии Node-совместимости между минорными релизами и винит PR, написанные в соавторстве с Claude.

Ушёл Ом Малик, призывавший писать «как человек». Ему было 59 (om.co)

В 2001 году он основал GigaOm, превратив блог одного человека в медиакомпанию, а затем годами работал партнёром True Ventures, которого основатели интересовали больше, чем их презентации. Тред под новостью читается не как некролог, а как перекличка тех, кому он ответил, когда они были никем.

«Он был бы среди первых десяти читателей», — написал один из ранних блогеров, которого он опекал. Проблемы с сердцем ближе к 40 заставили Ома сузить жизнь до того, что приносило радость: письма, фотографии, путешествий.

Bunny объявил DNS бесплатным — но мелкий шрифт говорит иначе (bunny.net)

Bunny DNS — не публичный резолвер вроде 1.1.1.1, а авторитативный DNS с движком маршрутизации, который уже обрабатывает 200 млрд запросов в месяц через 119 локаций. Отмена поштучной тарификации убирает единственную непредсказуемую строку в счёте.

Один пользователь попробовал завести аккаунт и не смог получить DNS без минимального платежа, назвав слово «бесплатно» «граничащим с нечестностью». Другие возразили: именно этот порог и защищает от злоупотреблений.

Сооснователя Wikipedia Ларри Сэнгера заблокировали в Wikipedia. Его эссе удаляют — но всё сложнее, чем кажется (en.wikipedia.org)

Ларри Сэнгера — сооснователя Wikipedia — заблокировали в проекте, а часть его эссе удалена или помечена к удалению. 145 очков, 187 комментариев, и тред — главный источник смысла.

Поверхностное чтение: подавляют инакомыслящего ветерана. Но знатоки напоминают предысторию: Сэнгер ушёл из Wikipedia ещё в 2003-м, а формальная причина бана — повторное предложение «WikiProject Intellectual Diversity», который, по правилам, освобождён от запрета на канвассинг.

Новый HTTP-метод QUERY: наконец-то «GET с телом», который не хак. Но тред уже видит, как он всё сломает (kreya.app)

Объяснение нового HTTP-метода QUERY собрало 211 очков и 161 комментарий. Идея: дать явный метод для «читающего» запроса с телом — вместо хака с GET + body, который формально не положен.

Тред разделился. «Использовать GET с телом — это хак, поэтому отдельный метод имеет смысл», — пишут сторонники. Но скептики напоминают: запросы за корпоративным фаерволом и через старые SSL-прокси, не знающие нового глагола, будут падать — ровно как раньше падал GET с телом.

«Никогда не отдавай им своё лицо»: манифест против сканов взлетел — и сам попал под вопрос (nevergivethemyourface.com)

Анонимный манифест против сканирования лиц и age-verification взлетел на 700+ очков. Посыл: «платформам ты нужнее, чем они тебе».

В треде этот тезис сразу оспорили: платформе с 2 миллиардами пользователей плевать на потерю даже 50 тысяч — это капля в океане.

А самая показательная история — человек сдался, отсканировал лицо для Facebook Marketplace и был забанен за «нарушение правил» через полминуты.

window.showDirectoryPicker: восторг автора и ужас треда про доступ к вашим SSH-ключам (steveharrison.dev)

Блог восторгается API window.showDirectoryPicker — он открывает веб-приложениям доступ к папкам на диске пользователя, обещая «local-first» будущее.

Тред остужает: это нестандартный API, который продвигает только Google, а Mozilla и Apple отказались его внедрять из-за рисков безопасности.

Главная тревога: дав доступ к корню диска, сайт может рекурсивно прочитать все файлы — SSH-ключи, пароли, переменные окружения. И это в разгар атак на цепочки поставок.

Трафик Google по IPv6 перевалил за 50% — успех, который зрел 15 лет (blog.apnic.net)

Внедрение росло почти линейно — около 10 пунктов каждые три года с 2018-го, что читается как провал, пока не заметишь: это кривая зрелого протокола, который двигают провайдеры рациональными решениями о затратах. Jio, Вьетнам и Саудовская Аравия поднимаются куда круче.

Трафик Китая не измеряют, поэтому истинная мировая цифра, скорее всего, выше — возможно, от 65 до 75 процентов. Долгий срок — это не застой; это медленная победа.

Тред спалил ленивые объяснения: нет, рост — это не просто боты в AWS, и нет, нельзя было «просто» расширить IPv4.

В Bluesky ключи, чтобы быть вами, держит оператор вашего сервера (kevinak.se)

Примерно 99,9% аккаунтов ATProto живут на собственных серверах Bluesky и никогда не регистрируют запасной ротационный ключ. Один этот пробел превращает оператора в хранителя, способного выдавать себя за вас в Tangled, Grain и Leaflet, а не в одном приложении.

Теория говорила, что приватные ключи будете держать вы. Продукт решил иначе: заставить миллионы людей управлять криптографическим материалом раздавило бы регистрации.

Решение непарадное: сделать привязку запасного ключа обязательной при создании аккаунта, встроенной в клиент.