Тег

LinkedIn

2 материалов

Он проверил тестовое задание командой tree -a. Внутри нашлась скрытая .git-папка, набитая малварью (citizendot.github.io)

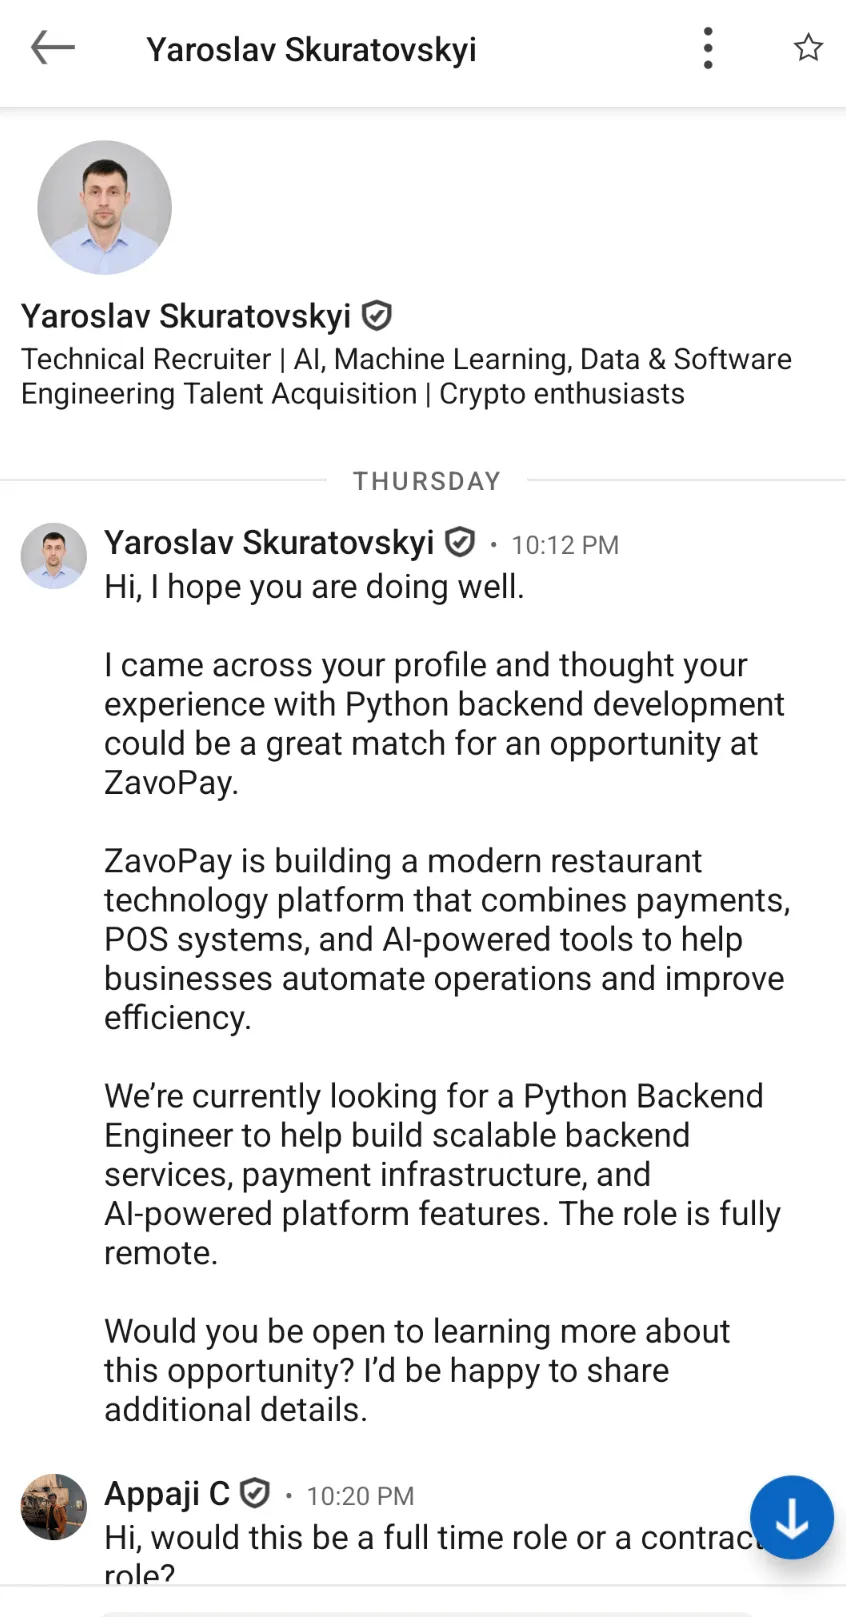
Фальшивый рекрутёр Y Combinator прислал тестовое на Python со скрытым Git-хуком pre-commit, привязанным к удалённому серверу — в момент запуска `git commit` хук определял вашу ОС и тихо скачивал второй этап.

Атакующий склонировал настоящий, безобидный FastAPI-проект с GitHub и просто подменил папку `.git` на вредоносную, добавив каждой жертве уникальный идентификатор полезной нагрузки.

Финальный скрипт подтягивал `hardhat` — набор инструментов для разработки под Ethereum. Цель — не кража паролей, а крипто-кошельки.
🚀Tech ★ 342 · 💬 88 · 23 июля · #безопасность#FastAPI#GitHub#LinkedIn

Не просто заголовок — разбор дискуссии

Главные треды HN: факты из обсуждений, разные стороны, голоса инсайдеров. Email, Telegram или RSS.

Рекрутёр прислал репозиторий на GitHub «посмотреть». Атака началась при npm install (roman.pt)

Запустить npm install было бы достаточно. Скрипт prepare в пакете автоматически выполняет файл, спрятанный под слоями закомментированных тестов, — тот подтягивает с удалённого сервера произвольный код и запускает его.

Разработчик не клонировал репозиторий локально. Он поднял одноразовый VPS, направил на код AI-агент с доступом только для чтения — и тот почти сразу выделил app/test/index.js. Тред вынес быстрый и мрачный вердикт об авторах: КНДР.