Тег

GitHub

32 материалов

Он нарисовал семь лет активности на GitHub. ИИ сделал 2026-й самым загруженным годом с 2020-го (oioannou.com)

Иоанну, инженер Bold.org, выгрузил историю своей активности на GitHub. Медианный рабочий день вырос с 3–4 действий до 7. Дней без активности стало 18 за этот год против 40–46 в год раньше. Виноваты дешёвые старты: агенты делают каждый новый проект лёгким в начале и трудным в том, чтобы его отпустить.

Самые резкие ответы в треде пришли от тех, кто считает, что автор с самого начала неверно понял сделку.
Не просто заголовок — разбор дискуссии

Главные треды HN: факты из обсуждений, разные стороны, голоса инсайдеров. Email, Telegram или RSS.

Индия попросила GitHub удалить Bitchat. Репозиторий остался доступен (thehindu.com)

Запрос объяснялся риском Bluetooth-связи, работающей при ограниченном интернете; GitHub на момент обсуждения репозиторий не удалил.

Главный вывод обсуждения: реальные ограничения и контекст эксплуатации важнее громкого заголовка.

На странице камеры наблюдения публично оказался админ-токен GitHub (hhh.hn)

Сама страница входа раскрывала административный токен GitHub, связывая страницу устройства с цепочкой поставки программного обеспечения.

Главный вывод обсуждения: реальные ограничения и контекст эксплуатации важнее громкого заголовка.

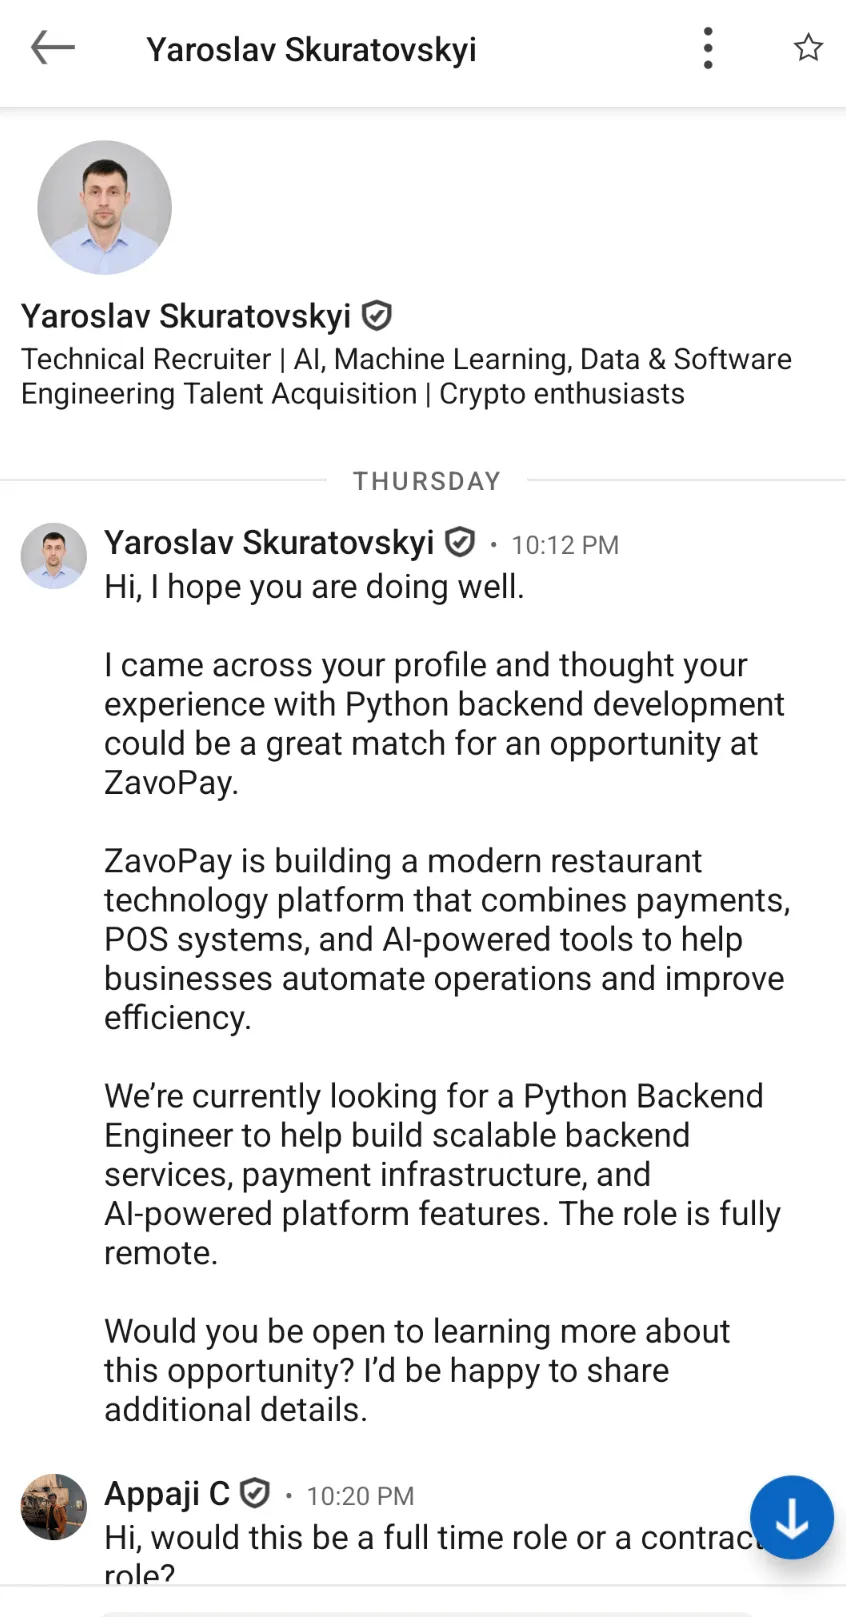
Он проверил тестовое задание командой tree -a. Внутри нашлась скрытая .git-папка, набитая малварью (citizendot.github.io)

Фальшивый рекрутёр Y Combinator прислал тестовое на Python со скрытым Git-хуком pre-commit, привязанным к удалённому серверу — в момент запуска `git commit` хук определял вашу ОС и тихо скачивал второй этап.

Атакующий склонировал настоящий, безобидный FastAPI-проект с GitHub и просто подменил папку `.git` на вредоносную, добавив каждой жертве уникальный идентификатор полезной нагрузки.

Финальный скрипт подтягивал `hardhat` — набор инструментов для разработки под Ethereum. Цель — не кража паролей, а крипто-кошельки.

🚀Tech ★ 342 · 💬 88 · 23 июля · #безопасность#FastAPI#GitHub#LinkedIn

Drop-in замена токенайзера обещает скорость в 1000 раз выше HuggingFace на тех же чипах (github.com)

GigaToken — опенсорсная drop-in замена библиотеки токенайзеров HuggingFace, заявляющая до ~1268x прироста пропускной способности на том же бенчмарке — SIMD-оптимизированная предтокенизация по регулярным выражениям плюс агрессивное кэширование, а не новый алгоритм.

Протестировано на трёх семействах чипов — серверный AMD EPYC, Apple M4 Max и десктопный Ryzen — ускорение держится везде: от 106x на самом слабом чипе до 1268x на кремнии Apple.

Самый заплюсованный ответ мягко остудил хайп: токенизация обычно занимает менее 0,1% общего времени инференса — так кому это вообще нужно?

Джуниоров стало на 19% меньше, а рынок разработки вырос на 10% (seldo.com)

Разработчики 22–25 лет потеряли 19% рабочих мест с конца 2022 года, хотя общая численность разработчиков в США выросла на 10%, до 1,69 млн. Лори Восс доказывает: обвал прячется внутри бума.

Его разворот: за прошлый год к GitHub присоединились 36 млн человек, и большинство не называют себя программистами. Профессия растворяется в навыке.

Тред расходится в том, есть ли на графиках вообще отпечатки ИИ.

«Баги нельзя найти, читая код». Одна строка про ревью расколола экспертов (mathstodon.xyz)

Формулировка оказалась слишком резкой, и автор зашёл в тред её сузить: как математик он имел в виду, что нельзя найти все баги или какой-то конкретный баг, а не то, что баги не находятся вовсе.

Сооснователь WebAssembly не купился и на смягчённую версию, назвав тезис «самооправданием ленивого ревьюера». А ветеран с 90 тысячами кармы сформулировал главную находку: единой цели у ревью нет — все думали, что делают это по одним причинам, а на деле нет.

GitHub предлагает записать ваш репозиторий на CD — и это похоже на фишинг (forms.cloud.microsoft)

Шутка заходит, потому что Sony только что объявила: PlayStation отказывается от физических носителей, а тут GitHub предлагает записать ваш код на диск. Хороший гэг, только вот «GitHub»-предложение живёт на типовой странице Microsoft Forms, какую мог собрать кто угодно. Ровно так и выглядит фишинг.

Тред так и не решил, официально ли это, но всё равно веселился. Один заметил архивную иронию: это будут записанные болванки лет на десять, а не настоящий Arctic Code Vault от GitHub. Другой поймал копирайтную: у вас просят разрешение записать публичный репозиторий на CD, а на обучение ИИ на нём же галочка не понадобилась.

Движок блога в одном bash-скрипте на 1200 строк, и тред спорит: мастерство или безумие (github.com)

Bashblog генерирует полноценный статический блог, RSS, теги и бэкапы из одного bash-скрипта примерно на 1200 строк, опираясь только на стандартные Unix-утилиты. Никакого рантайма ставить не надо, базы данных нет. У него 1,9 тыс. звёзд на GitHub.

Возражение было резким: один инженер заявил, что у bash после нескольких строк ноль преимуществ, а подсветка синтаксиса в редакторе ломается по всему файлу. Контрдовод пришёл от того, кто держит веб-серверы на 128 МБ ОЗУ, где тащить Python или Node — ровно та цена, которой ты пытаешься избежать.

Анонимный аккаунт вывалил на GitHub гору «0-day». Прочитавшие их эксперты лишь пожали плечами (github.com)

Анонимный репозиторий разом выложил десятки эксплойтов, аккуратно описанных, и предложил читателям отрепортить их ради славы. Подача — поток свежих 0-day — подняла привычную тревогу.

Потом код прочитали те, кто занимается реверс-инжинирингом профессионально: большинство — вовсе не 0-day, а часть даже не уязвимости. Один из них нашёл «эксплойт для 7-Zip», который доказывает лишь, что до парсера можно дотянуться. Тревожит не сами баги, а кто или что генерирует их в таком количестве.

Один контрибьютор открыл 106 пул-реквестов за день — с интервалом три секунды (greptile.com)

Greptile изучил самый быстрорастущий репозиторий в истории GitHub: вклады, требующие глубокого знания кодовой базы, принимают почти в 4 раза чаще, чем новые фичи. Скорость подачи ничего не предсказывает.

Тред разделился по поводу решения. Одни хотят систему репутации, заимствованную из истории борьбы со спамом; другие — полный запрет AI-вкладов; один инженер тихо заметил, что аналогия с email здесь не работает.

Чтобы опубликовать крейт в Rust, до сих пор нужен аккаунт GitHub (infosec.exchange)

Связь глубокая: имена пользователей на crates.io совпадают с именами на GitHub, таблица users хранит столбцы gh_login и gh_id, а права команд на крейты привязаны к командам GitHub. Отвязать всё это — значит переписать аутентификацию на живом реестре.

RFC о поддержке нескольких провайдеров наконец принят, реализация началась. Но мейнтейнер Cargo называет настоящий тормоз: код написать можно, а скучную работу никто не оплачивает.

Он отфильтровал 16 млн пушей на GitHub и нашёл 10 000 репозиториев с одним трояном (orchidfiles.com)

Всё началось с одного клонированного репозитория со ссылкой на zip-архив. Клон перепушивал идентичный коммит каждые несколько часов, чтобы держаться в топе «недавно обновлённых» на GitHub и обходить оригинал в поиске.

Чтобы оценить масштаб, автор разобрал 16 миллионов коммит-пушей из GHArchive за пять дней. Из 40 000 репозиториев, обновляющихся 1–24 раза в сутки, ровно 10 000 совпали с отпечатком кампании. Отправьте ссылку в VirusTotal — ноль угроз. Отправьте сам zip — троян.

Коммиты на GitHub растут к 14-кратному скачку, и Microsoft арендует AWS (runtimewire.com)

Соль не в 14 миллиардах коммитов. Соль в том, что это коммиты агентов, а не выпущенные фичи: агенты теперь пишут в GitHub, пока думают, а не после человека.

Один комментатор вспоминает, как основатель GitHub много лет назад сказал топ-менеджеру Microsoft, что виртуальные диски Azure недостаточно быстры по IOPS, чтобы держать GitHub.

А статья с этим заявлением сама — сгенерированная ИИ, почти пустая React-страница на сайте, который автор называет одиночным и наспех «вайбкоженным».

Рекрутёр прислал репозиторий на GitHub «посмотреть». Атака началась при npm install (roman.pt)

Запустить npm install было бы достаточно. Скрипт prepare в пакете автоматически выполняет файл, спрятанный под слоями закомментированных тестов, — тот подтягивает с удалённого сервера произвольный код и запускает его.

Разработчик не клонировал репозиторий локально. Он поднял одноразовый VPS, направил на код AI-агент с доступом только для чтения — и тот почти сразу выделил app/test/index.js. Тред вынес быстрый и мрачный вердикт об авторах: КНДР.

Червь Miasma превратил 70+ репозиториев Microsoft в воров паролей для всех, кто работает в ИИ-IDE (techcrunch.com)

Откройте отравленный репозиторий в ИИ-IDE — и setup-хук запускается сам, утаскивая ваши токены. Связки вроде Codex или opencode, по сообщениям, его обошли.

Поправка треда к заголовку: это не дыра в «опенсорсе Microsoft», а удар по цепочке поставок, и быстро снять 70+ репозиториев было верным решением, а не скандалом.

Более глубокая тревога одного CISO: агенты теперь жонглируют множеством не связанных проектов сразу, поэтому радиус поражения одной плохой зависимости только вырос.

Трюк Huawei с KV-кэшем: точность FP16, кэш вчетверо больше и выше пропускная способность разом (github.com)

KVarN — нативный плагин для vLLM, который квантует KV-кэш до 4-битных ключей и 2-битных значений через поворот Адамара и асимметричное квантование. Один флаг, без правок модели и без калибровки.

Заявка, от которой поднимаются брови: точность уровня FP16, кэш в 3–5 раз больше и пропускная способность до 1,3 раза выше, чем у FP16, плюс примерно в 2,4 раза выше, чем у TurboQuant, при большей точности.

На Qwen3-32B с контекстом 16K кривая Парето уходит в угол, недоступный конкурентам. Именно поэтому тред переспросил: правильно ли мы это читаем.

🚀Tech ★ 122 · 💬 13 · 9 июня · #GitHub

Скилл Claude Code пишет учебник и заставляет вас набирать каждую строку (github.com)

Скилл Claude Code генерирует учебник; CLI на Go хранит его в ~/.lathe/tutorials/ и отдаёт читалку на localhost:4242. Второй проход модели проверяет, что код компилируется, перед выдачей.

Философия: человеческая документация первична. Lathe заполняет пробелы там, где её нет, — новые библиотеки, внутренний инструментарий, недокументированные API.

Преподаватель Pluralsight предупреждает: LLM делают бессвязные программы, которые новичок не уличит. Другие возражают: набор кода руками строит больше беглости за часы, чем недели пассивного чтения.

🚀Tech ★ 277 · 💬 51 · 8 июня · #ИИ#GitHub

475 голосов за GitHub-issue, на который Anthropic так и не ответила (github.com)

Issue показывает: Anthropic уже запускает Ubuntu 22.04 внутри Claude Desktop через Cowork и уже поставляет CLI-бинарники linux-x64 и linux-arm64 — то есть отсутствие десктоп-сборки это пробел в политике, а не в технике.

У неофициальной пересборки 4500 звёзд; её мейнтейнер держит парк виртуалок только ради тестов композиторов. Один инженер Anthropic ответил в треде HN: четыре слова, никаких сроков.

Discord поставляет Linux с захватом звука и тремя форматами пакетов. Тред спрашивает не о том, трудно ли это, а о том, входит ли Linux в целевой рынок.

🚀Tech ★ 475 · 💬 275 · 8 июня · #ИИ#open source#Anthropic#GitHub

CLI-фильтр обещает экономию 91,8% токенов — тред проверяет арифметику (github.com)

Lowfat — маленький Rust-бинарник, который срезает лишнее из вывода команд перед тем, как тот попадёт к AI-агенту. Заявленная экономия 91,8% токенов вынесла проект на главную страницу — и тут же вызвала огонь критики.

🚀Tech ★ 123 · 💬 61 · 6 июня · #крипто#GitHub

Ответ Microsoft на Temporal — расширение Postgres, гоняющее воркфлоу прямо в SQL (github.com)

pg_durable позволяет описать устойчивый к падениям многошаговый воркфлоу целиком на SQL и выполнять его внутри Postgres — без Redis, без Temporal, без флота воркеров. Первая реакция треда: поздравляем, вы заново изобрели хранимые процедуры, и юнит-тестировать их по-прежнему нельзя.

Anthropic выложила харнесс для ИИ-поиска уязвимостей — с пометкой «не поддерживается». tptacek: это как самодельный кондуктор (github.com)

Anthropic опубликовала open-source-харнесс для поиска уязвимостей с помощью ИИ — и сразу пометила репозиторий «не поддерживается, контрибуции не принимаются». tptacek в треде объяснил, почему это нормально: такие штуки — как столярные приспособления, их каждый делает под себя.

🚀Tech ★ 335 · 💬 106 · 5 июня · #ИИ#Anthropic#GitHub

Язык «C++ без недостатков», негуглящееся имя и 45 тысяч строк доказательства (github.com)

Ü обещает мощь C++, безопасность уровня Rust и README, клянущийся, что сходство с другими языками непреднамеренно. Тред высмеял маркетинг — а потом появился автор-одиночка и рассказал, что написал руками 45 000 строк игры на этом языке без единой ошибки памяти.

🚀Tech ★ 52 · 💬 51 · 4 июня · #программирование#GitHub

GPU UI-фреймворк для Zig без зависимостей — и CLAUDE.md в репозитории (github.com)

Gooey обещает нативный UI с GPU-рендерингом на Metal, Vulkan и WebGPU без внешних Zig-пакетов. Тред заметил CLAUDE.md, посчитал 200 000 строк за три месяца и перестал восхищаться.

Свободные 8 ГБ VRAM превращают в swap — и латентность падает в 27 раз (github.com)

На ноутбуке с распаянной памятью без апгрейда дискретная видеокарта простаивает, пока система свопится на SSD. Автор nbd-vram отдал её 8 ГБ VRAM под swap — и получил среднюю латентность 335 мкс против 9 мс у NVMe.

🚀Tech ★ 290 · 💬 78 · 3 июня · #GitHub

Microsoft выложил Coreutils для Windows — но половина команд конфликтует с CMD и PowerShell (github.com)

Microsoft собрала uutils, findutils и grep в один бинарник для Windows, чтобы команды Linux работали нативно. Тред тут же нашёл дыру: какая версия ls запустится — зависит от шелла, порядка PATH и таблицы алиасов PowerShell.

🔥Hot Discussion ★ 208 · 💬 222 · 3 июня · #бигтех#GitHub#Microsoft

Разработчик превратил чат-бота Chipotle в бесплатный Claude: chipotlai-max (github.com)

GitHub-проект chipotlai-max использует ИИ-бота службы поддержки Chipotle как бесплатный LLM — для кодирования, анализа текста и чего угодно. Под капотом — переключение между моделями, чтобы бот не умирал.

🚀Tech ★ 220 · 💬 35 · 2 июня · #ИИ#железо#GitHub

Stanford написал CLAUDE.md для студентов: как не потерять голову, когда агент пишет за тебя (github.com)

Курс CS336 в Стэнфорде опубликовал файл CLAUDE.md — инструкции для ИИ-агентов при выполнении учебных заданий. Не запрет, а правила: агент объясняет, но не решает. Студент думает, но не списывает.

🚀Tech ★ 412 · 💬 131 · 2 июня · #ИИ#GitHub

Вредоносные пакеты в npm Red Hat: supply chain снова горит (github.com)

Множество npm-пакетов Red Hat Cloud Services оказались скомпрометированы — вредоносный код выполнялся при установке через postinstall-скрипты. 749 баллов и 428 комментариев за сутки: npm-экосистема снова стала полем боя.

🔥Hot Discussion ★ 749 · 💬 428 · 2 июня · #инструменты#GitHub

Openrsync не поддерживает всех фич оригинала, но зато не ломается от AI-коммитов (github.com)

На фоне скандала с AI-коммитами в rsync 3.4.3 на Hacker News всплыл openrsync — альтернативная реализация rsync от команды OpenBSD.

🚀Tech ★ 356 · 💬 148 · 31 мая · #GitHub

Volkswagen заблокировал умный дом владельцев — и, возможно, нарушил закон ЕС (github.com)

На GitHub появился тикет, который читается как коллективная жалоба: интеграция homeassistant-volkswagencarnet перестала работать.

🚀Tech ★ 375 · 💬 180 · 30 мая · #GitHub